endpoint מבוקר אחד לכל אפליקציה
השתלבו פעם אחת עם Vayon AI API מבוקר. האפליקציות, השירותים והאוטומציה שלכם קוראים ל-endpoint אחד; Vayon AI מחיל מדיניות ו-Hybrid Routing ובוחר model כשיר — העדפת model של הפונה היא רמז, ולעולם לא עקיפה של המדיניות.
ממשל. ניתוב. תיעוד.
משטח אינטגרציה מבוקר אחד
אפליקציות, סביבות פיתוח (IDEs), שירותים פנימיים ואוטומציה משתלבים דרך Vayon AI API מבוקר אחד אל models מאושרים.

חיבור מערכות הוא VAYON Core; כלי מפתחים הם הרחבה אופציונלית
ה-System Gateway, Integration Clients, משטחי ה-API המבוקרים, ה-scopes והאימות, המדיניות, Hybrid Routing והביקורת — כולם חלק מ-VAYON Core; חיבור אפליקציות ומערכות עסק לעולם אינו דורש הרחבה בתשלום. הרחבת Developer AI Governance האופציונלית מוסיפה את הכלים הפונים למפתחים: ה-Developer Portal, אינטגרציית IDE ו-VS Code, עוזרי קוד מבוקרים — כולל כלי קוד של צד שלישי המכוונים אל השער — ובקרות ופרופילים של קוד מאובטח.
Vayon AI ל-VS Code
עוזר קידוד AI מבוקר בתוך VS Code. הוא עובד עם ההקשר של סביבת העבודה והפרויקט ומציג משוב על רגישות וגישה למודלים; סקירה, diff ו-Review & Apply משאירים אתכם בשליטה לפני שהשינויים נכנסים. הניתוב והמדיניות נשארים ב-Vayon AI Gateway, לא בלקוח. חלק מהרחבת Developer AI Governance.
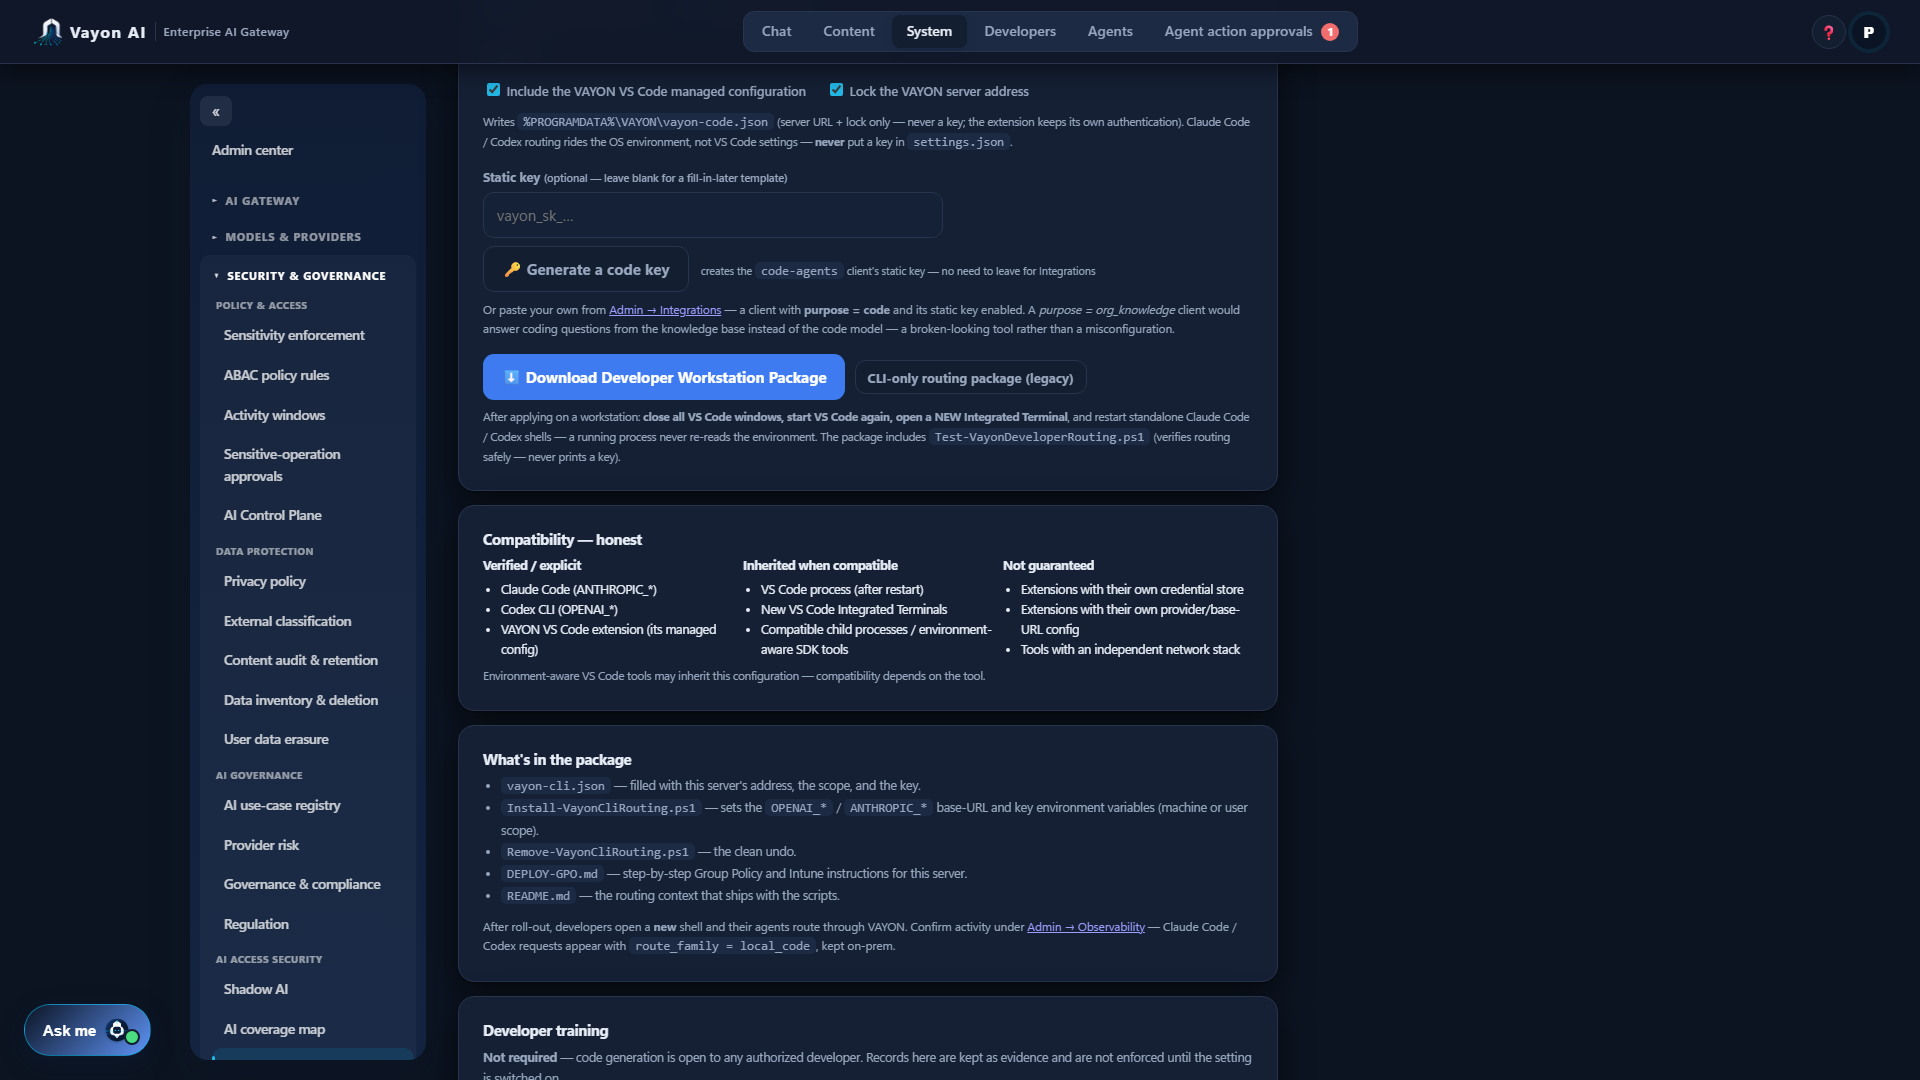
Claude Code דרך Vayon AI
ניתן לנתב Claude Code דרך Vayon AI באמצעות נתיב Anthropic-compatible נתמך. הבקשות מנוהלות לפי המדיניות הארגונית וזהות לקוח הקוד שהוגדרה. שיוך לאדם מסוים תלוי בנתיב הזהות הנתמך באותה התקנה: לקוח קוד שמזדהה במפתח אינטגרציה סטטי משויך ללקוח ולתחנת העבודה, לא לאדם יחיד. Claude Code הוא כלי צד-שלישי, לא מוצר של Vayon AI.
Codex דרך Vayon AI
Codex מתחבר במסלול OpenAI-compatible, דרך הגדרת model-provider המכוונת אל השער. רמזי מודל וספק אינם יכולים לעקוף את הממשל הארגוני. Codex הוא כלי צד-שלישי, לא מוצר של Vayon AI.
Integration Clients וגישה מתוחמת-scopes
Integration Clients מאמתים עם client credentials ומקבלים טוקן אטום קצר-מועד; scopes פותחים endpoints מבוקרים ספציפיים.
משטחי OpenAI-compatible ו-Vayon AI API מקורי
Vayon AI חושף משטח OpenAI-compatible ו-endpoints מבוקרים מקוריים; שדה ה-`model` שמספק הפונה נחשב לרמז, ולעולם לא לסמכות מעל המדיניות.
Vayon AI רצה בתוך הסביבה שלכם, ולכן המארח שלהלן הוא מציין מקום לשרת ה-VAYON שלכם. האישורים מגיעים מ-Integration Client שמנהל המערכת מנפיק; מה שאותו לקוח רשאי לעשות נקבע שם, לא בקריאה.
1 · המירו אישורי לקוח בטוקן
בקידוד טופס, ו-`client_credentials` הוא סוג ההרשאה היחיד המתקבל.
curl -X POST https://vayon.example.internal/oauth/token \
  -d grant_type=client_credentials \
  -d client_id="$VAYON_CLIENT_ID" \
  -d client_secret="$VAYON_CLIENT_SECRET"

# {"access_token": "...", "token_type": "Bearer",
#  "expires_in": ..., "scope": "..."}
2 · שאלו מה הלקוח הזה רשאי לעשות
המגבלות הן של הלקוח, לא דעתו של הקורא עליהן.
curl https://vayon.example.internal/api/v1/integrations/me/limits \
  -H "Authorization: Bearer $TOKEN"
3 · שלחו בקשה מנוהלת — קודם ההחלטה
`options.dry_run` מחזיר את החלטת הממשל בלי לקרוא למודל. זו הקריאה הראשונה הבטוחה ביותר בכל פריסה, והיא דורשת הרשאה משלה.
curl -X POST https://vayon.example.internal/api/v1/gateway/requests \
  -H "Authorization: Bearer $TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
        "input":   { "text": "Summarise this quarter'\''s policy exceptions." },
        "domain":  "compliance",
        "options": { "dry_run": true, "include_sources": true }
      }'
4 · הפנו יישום קיים אל השער
משטח OpenAI-compatible, כך שלקוח שכבר מדבר בפרוטוקול הזה זקוק לכתובת בסיס ולמפתח ולא לכתיבה מחדש. `model`, `temperature` ו-`max_tokens` מתקבלים ומטופלים כרמזים — הם לעולם אינם קובעים ניתוב.
curl -X POST https://vayon.example.internal/v1/chat/completions \
  -H "Authorization: Bearer $TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
        "messages": [{ "role": "user", "content": "..." }],
        "stream":   false
      }'
מה לקוח OpenAI-compatible או Anthropic-compatible יכול לקרוא
- POST /v1/chat/completions
- השלמות צ׳אט, מנוהלות. תמיכה בהזרמה כאשר הלקוח מבקש זאת.
- POST /v1/responses
- ממשק ה-Responses, מנוהל בדיוק כמו השלמות הצ׳אט — אותה מדיניות, ניתוב, השמטה, מכסה וראיות. מה ששונה הוא מבנה הגוף.
- POST /v1/messages
- ממשק ה-Messages ה-Anthropic-compatible, עבור לקוח קוד שמדבר אותו.
- POST /v1/messages/count_tokens
- כמה גדולה תהיה בקשה — נענה בתוך הסביבה שלכם ולעולם לא נשלח החוצה. זו הערכה והתשובה אומרת זאת, כי מספר שלקוח מקבל לפיו החלטות קיצוץ אסור לו להעמיד פנים שיש לו דיוק שאין לו.
- POST /v1/embeddings
- הטמעות, מנוהלות. עבור לקוח קוד זה אינו מסלול בלתי מותנה: הבקשה נושאת את קוד המאגר של המפתח עצמו, ולכן ההרשאות של האדם נבדקות גם כאן — הבקרה עוקבת אחרי התוכן, לא אחרי השם שבו קוראים לו.
- GET /v1/models
- רשימת המודלים שכלי קוד מבקש לפני שהוא מתחיל לעבוד. במכוון אינה מגודרת: סירוב היה שובר לקוח בנקודה שאינה אומרת לו דבר.
לצד אלה, המשטח המקורי מוסיף את מסלולי הבקשה המנוהלים, הזרמה, אצווה, קלט קבצים, ייצור קוד, נקודות הקצה שמתארות את הלקוח עצמו, וסטטוס הרצת סוכן.
היכן שהמודל עצמו רץ הוא בחירה של מנהל המערכת ולא של הקורא: סביבת הרצה פנימית כמו Ollama, vLLM או LM Studio, כל נקודת קצה פנימית OpenAI-compatible, או יעד חיצוני מאושר כמו GCP Vertex AI, AWS Bedrock או Azure OpenAI. הקריאה שלמעלה אינה משתנה.
העדפת model היא רמז, לעולם לא עקיפה
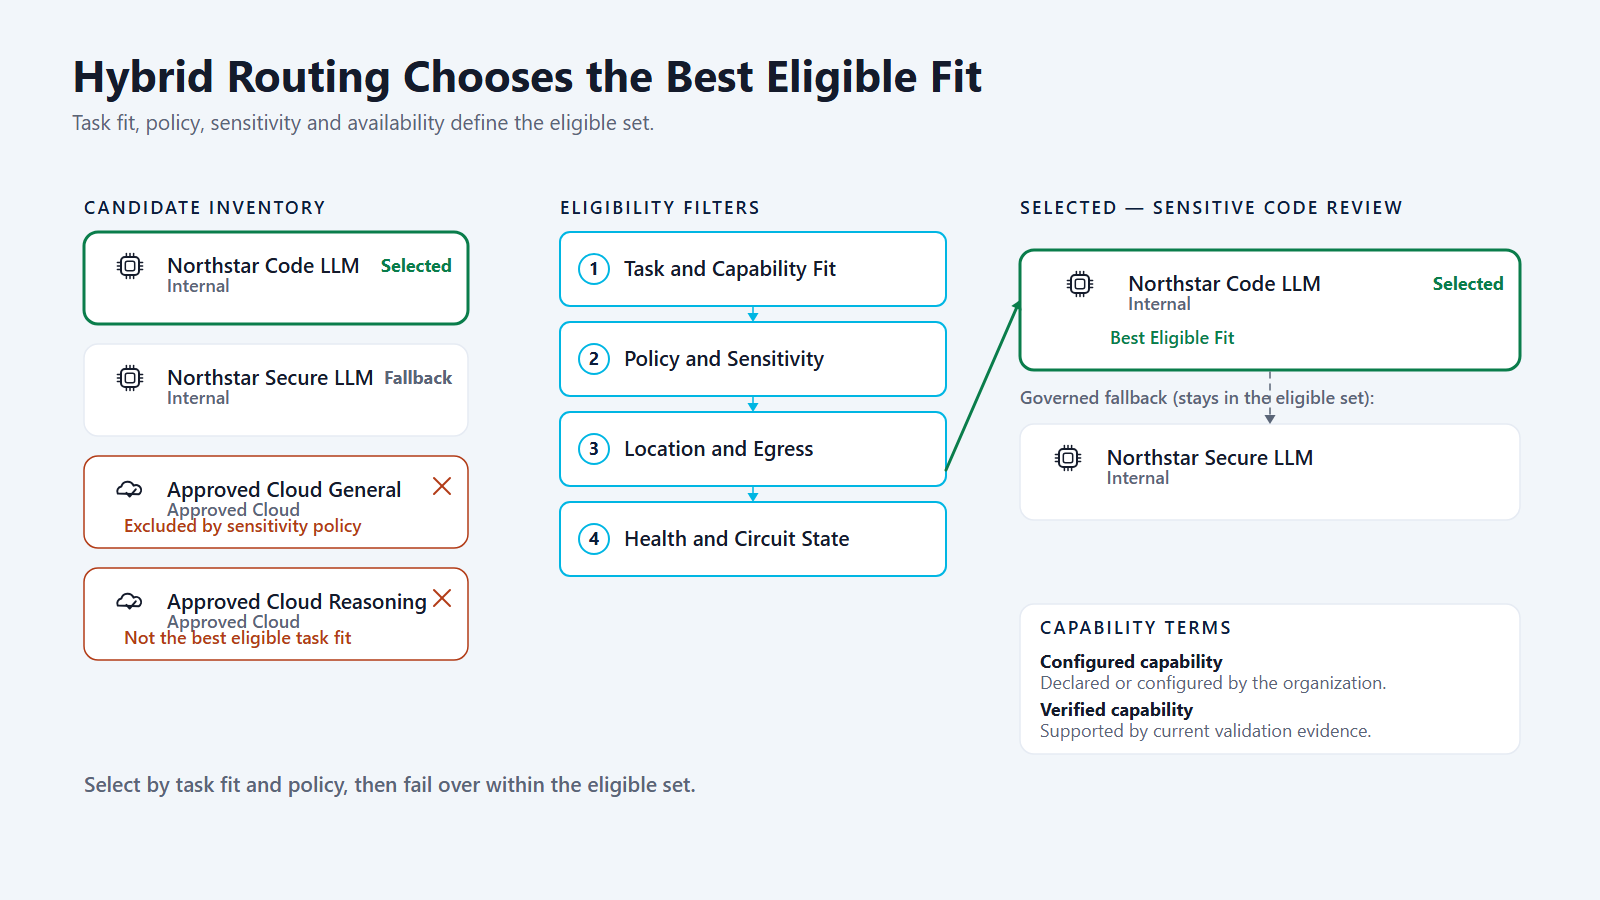
provider/model שמספק הפונה הוא קלט ל-Hybrid Routing. הוא לעולם אינו עוקף מדיניות, רגישות או הרשאה.

Hybrid Routing ואכיפת מדיניות
בקשות מנותבות אל ה-Best Eligible Fit; שערי המדיניות, הרגישות ובקרת יציאת-ההקשר עדיין חלים.
תמיכה בסטרימינג, batch וקבצים פנימיים
סטרימינג מבוקר (SSE), batch (JSON/NDJSON) ו-File API פנימי זמינים היכן שאמת המאגר תומכת בהם; נתיבי הרצה חיצוניים הם default-OFF (כבויים כברירת מחדל).
בדקו כיצד בקשה מסווגת
מפתחים יכולים לבחון את הסיווג ואת פסק היציאה לפני האינטגרציה — כולל בקשות רגישות שנשארות פנימיות.


תיעוד למפתחים ורתמת בדיקות
מדריך אינטגרציה למפתחים ורתמת בדיקות תומכים בהצטרפות. כלי קוד שמדברים פרוטוקול נתמך של לקוח קוד — כולל פרוטוקול OpenAI-compatible — ניתנים לניתוב דרך הנתיב המנוהל; כלי בעל פרוטוקול קנייני אינו ניתן לניתוב, והמוצר מציין מה נתמך במקום לרמוז על כיסוי גורף.
חברו אפליקציה אחת לנקודת הקצה המנוהלת
האינטגרציה היא נקודת קצה אחת ואישור אחד. הביאו את האפליקציה שהייתם מחברים ראשונה.