פלטפורמת שליטה ארגונית ב-AI
גלו, נהלו ואבטחו כל דרך שבה הארגון משתמש ב-AI
Vayon AI מביאה עובדים, מערכות, מפתחים וסוכנים תחת שכבת ממשל AI אחת — מגלה כיצד נעשה שימוש ב-AI, מבינה למה הארגון משתמש בו, אוכפת מדיניות לפני ביצוע, מנתבת כל בקשה כשירה ליעד מאושר, מנהלת עלויות ושומרת ראיות למה שהתרחש בפועל.
נקודות כניסה ל-AI
Vayon ב-88 שניות
ראו כיצד AI מפוצל הופך ל-AI מנוהל.
עקבו אחר עובד, מפתח, יישום עסקי וסוכן AI, וראו כיצד Vayon מגלה שימוש בלתי מנוהל ומעבירה פעילות מאושרת תחת שכבה אחת של זהות, מדיניות, ניתוב ותיעוד.
לקריאת התמלול
תמלול
AI כבר נמצא בכל רחבי הארגון שלכם. עובדים, מפתחים, יישומים וסוכנים ניגשים ל-AI דרך כלים וספקים שונים, ויוצרים זהויות, מדיניות, עלויות ותיעוד מפוצלים.
Vayon משתמשת בנתונים מהמערכות שכבר נמצאות בשימוש כדי לגלות Shadow AI בלי לפרוס סוכן נוסף בכל תחנת קצה.
Vayon מאחדת את הכול תחת שכבת שליטה מנוהלת אחת עבור עובדים, מפתחים, יישומים וסוכני AI.
לפני ביצוע מורשה, Vayon מזהה את הפונה, מבינה את הבקשה, מחילה מדיניות, בוחרת את היעד המתאים, ושומרת תיעוד בטוח של ההחלטה.
המפתחים ממשיכים להשתמש בכלים המועדפים עליהם, מתחברים דרך נקודת קצה מנוהלת אחת במקום ישירות לכל ספק.
סוכנים פועלים עם זהויות מנוהלות והרשאות מפורשות. פעולות משמעותיות ממתינות לאישור ומשאירות תיעוד ניתן לבדיקה.
ושכבת השליטה נשארת בסביבת הארגון שלכם — הזהות שלכם, המידע שלכם, ובחירת המודלים שלכם.
Vayon AI — דרך מאובטחת אחת להשתמש, לבנות ולהפעיל AI בכל הארגון.
01
אימוץ AI מהיר מהשליטה הארגונית
בכל הארגון, ה-AI מגיע לאנשים ולמערכות דרך כלים, מודלים וספקים שונים - לעיתים מהר יותר משאבטחת המידע, ה-IT והממשל מספיקים להדביק.
שימוש מפוצל ב-AI
עובדים, מפתחים ומערכות מגיעים ל-AI דרך כלים וספקים שונים.
סיכון מידע
מידע ארגוני רגיש עלול להגיע ליעדים שאליהם מעולם לא נועד להגיע.
עלות בלתי מבוקרת
הוצאת ה-AI מתפשטת על פני מודלים, ספקים, צוותים ויישומים.
נראות מוגבלת
אי אפשר לנהל שימוש שאינו גלוי לצוותי ה-IT.
03
מה הארגון באמת עושה עם AI
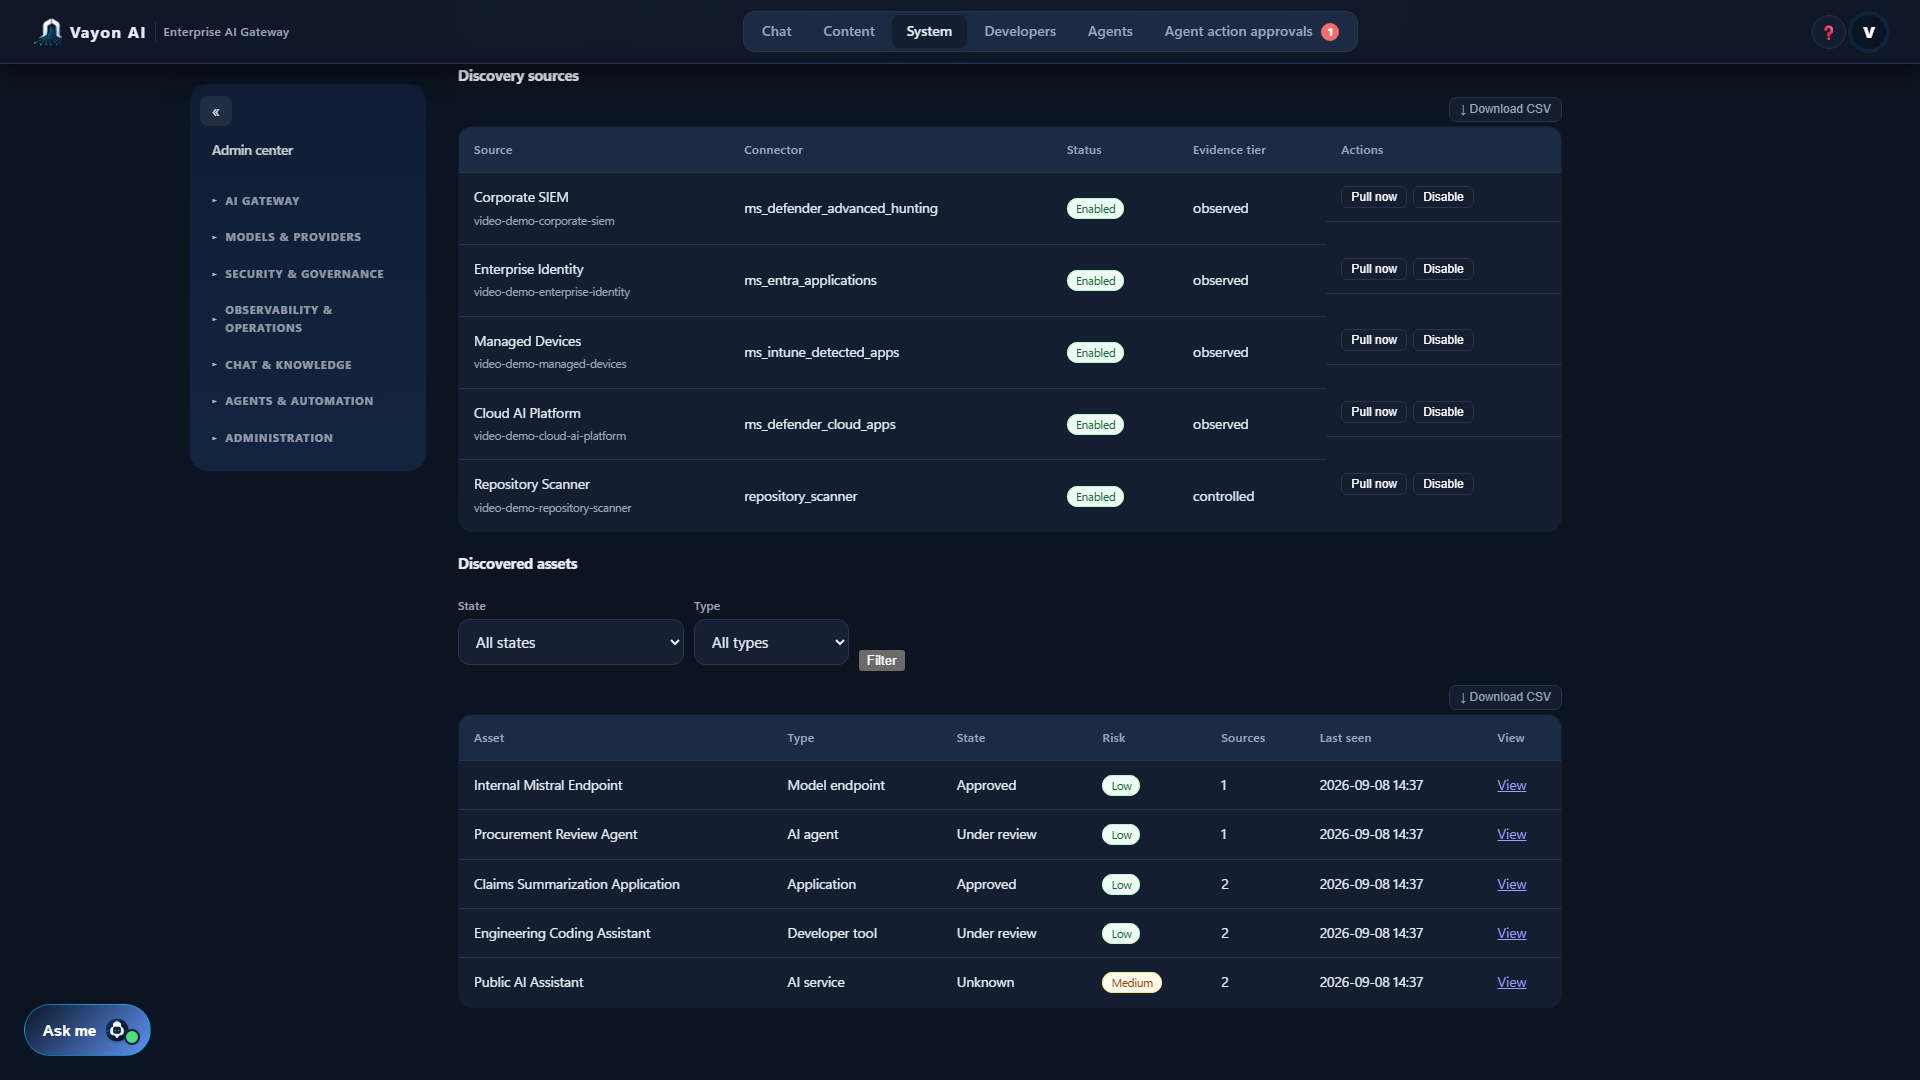
Vayon AI מחברת פעילות AI שנצפתה לשימושים עסקיים. ניתן לראות מה הארגון הגדיר, מה קרה בפועל, היכן התרחשה הפעילות והיכן ההתנהגות שנצפתה חרגה מהשימוש או מרמת הסיכון שהוגדרו — כאשר ביצוע מנוהל ותצפית חיצונית נשמרים בנפרד ולא מאוחדים למספר אחד.
04
שכבת ממשל אחת בין הארגון ל-AI
כל בקשה מנוהלת נבדקת לפני בחירת יעד AI כשיר. זהות, מדיניות, רגישות והרשאה קובעות מה מותר; יכולת, זמינות, אמינות ועלות מסייעות לבחור את ה-Best Eligible Fit מתוך היעדים המותרים. זמינות לעולם אינה גוברת על מדיניות. ראיות ההחלטה מתעדות מטא-דאטה בטוח — לא את תוכן ההנחיה הרגיש הגולמי.
נקודות כניסה ל-AI
- עובד / צ׳אט מנוהל
- מפתח / סביבת פיתוח
- מערכת עסקית / API
- סוכן / אוטומציה
נבדק לפני ההרצה
Vayon AI Gateway
- זיהוי
- סיווג
- מדיניות
- מועמדים זכאים
- Best Eligible Fit
יעד כשיר
- מודלים פנימיים — כשירים
- מודלי ענן מאושרים — כשירים
- נעצר לפני ההרצה
אחרי ההחלטה מדידת שימוש מטא־נתוני ביקורת בטוחים
דוגמה להמחשה — החלטת ניתוב לדוגמה, לא נתוני טלמטריה חיים. המחשה שנבנתה ב-HTML על נתונים סינתטיים — לא צילום של המערכת הפועלת. לצפייה בזרימה המלאה
05
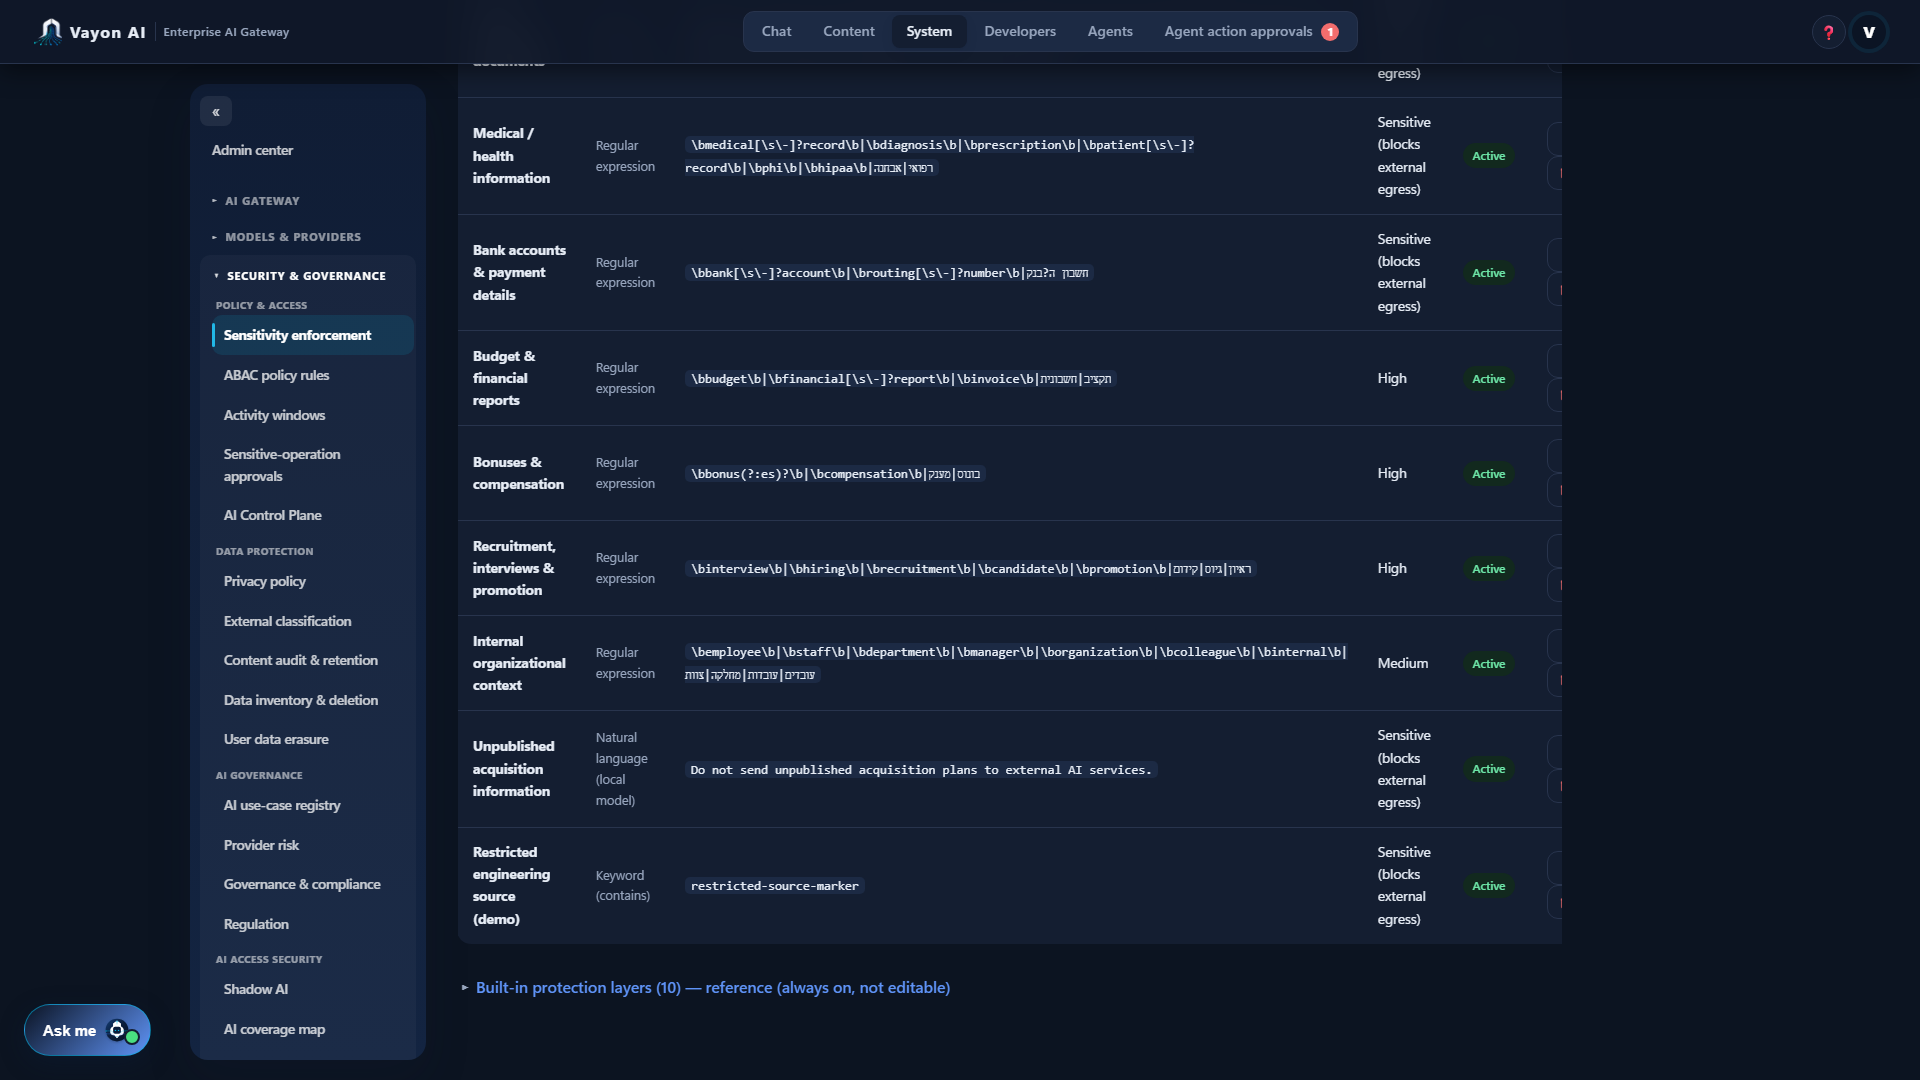
מדיניות נכתבת בשפה טבעית ונבחנת לפי הקשר
צוותי אבטחה יכולים לתאר מדיניות ארגונית בשפה טבעית. Vayon AI בוחנת את המשתמש, התפקיד, היעד, הפעולה המבוקשת, ההקשר העסקי ומשמעות הבקשה לפני הביצוע. במקרים שבהם נדרשת התאמה מדויקת, ניתן להמשיך להשתמש גם בבקרות דטרמיניסטיות, אך ההגנה אינה מוגבלת לכללי regex או רשימות מילות מפתח.
דוגמת מדיניות
“אל תאפשרו למידע לקוחות לצאת מהארגון דרך כלי AI, אלא אם היעד הוא ספק מאושר ומוסדר בהסכם.”
דוגמת החלטה
“נחסם - היעד אינו ברשימת הספקים המאושרים לסיווג המידע הזה.”
- הבנה
- הערכת הקשר
- החלת מדיניות
- אפשור, חסימה, הסתרה או ניתוב
06
ממשל היכן שה-AI באמת בשימוש
Vayon AI כוללת את חוויות הגישה והאינטגרציות שמביאות עובדים, מפתחים, מערכות עסקיות וסוכנים תחת אותן בקרות ארגוניות.
Vayon AI Workspace
סביבת עבודת AI מבוקרת לעובדים - ידע ארגוני, עבודה על מסמכים וקובצי נתונים, היסטוריה פרטית, ציטוטים וגישה מבוקרת למודלים.
דפדפן מנוהל
החילו מדיניות ארגונית כאשר עובדים משתמשים בשירותי AI ציבוריים נתמכים ומוגדרים מתוך דפדפנים מנוהלים.
Vayon AI ל-VS Code
החילו מדיניות ובקרה על כלי הסיוע בכתיבת קוד בתוך זרימת העבודה של המפתח.
כלי AI למפתחים
לקוחות קוד תואמים כגון Claude Code ו-Codex ניתנים לניתוב דרך שער הארגון היכן שההגדרה המתועדת תומכת בכך.
מערכות עסקיות ו-APIs
יישומים משתלבים דרך משטח API מבוקר במקום להטמיע ממשל ספק באופן עצמאי.
סוכנים ואוטומציה
נהלו זהויות, הרשאות, משאבים, אישורים וראיות עבור זרימות עבודה נתמכות של סוכנים.
07
כלכלת AI מנוהלת, בלי להחליש את הבקרה
Vayon AI הופכת את עלות ה-AI לגלויה, מיוחסת וניתנת לניהול. נתוני מחיר, ראיות שימוש, תקציבים, תקרות למערכות מחוברות וניתוב מודע-עלות מסייעים לצמצם הוצאה חיצונית שניתן היה להימנע ממנה, בעוד שמדיניות, גבולות אמון ויכולת תמיד קודמים למחיר. החזקת כל חיבור מודל וזהות ספק במישור בקרה אחד — במקום אחד לכל אפליקציה — גם מאפשרת להחליף מודלים בלי לבנות מחדש את הממשל.
בקרה מרכזית
מקום אחד לראות ולנהל את פעילות ה-AI הארגונית.
בקרת עלות
עקבו אחר הוצאה משוערת, שימוש, ייחוס, תחזיות ויעילות על פני פעילות ה-AI.
המשכיות עסקית
השתמשו במספר מודלים וספקים כשירים תוך שמירה על מדיניות כמקור הסמכות.
עצמאות טכנולוגית
אמצו מודלים וספקים חדשים בלי לבנות מחדש את הממשל בכל פעם.
ידע ארגוני מוגבל-תחום
עובדים מקבלים תשובות מהידע הארגוני בלי סיכון כפול - ההרשאה נבדקת לפני האחזור, כך שכל שואל רואה רק את מה שמותר לו.
08
אבטחה שמרחיבה את מה שכבר פועל אצלכם
כל בקשה מסווגת, מאושרת ונבדקת מול המדיניות לפני שמשהו יוצא מהשליטה שלכם. Vayon AI מתחבר לפעולות האבטחה שכבר יש לכם, במקום לבקש מכם להחליף אותן.
הגנת מידע
הקשר רגיש מטופל לפי מדיניות ארגונית לפני הרצת מודל כשיר.
הרחבת AI בטוחה
הרחיבו את ה-AI לצוותים ולתרחישי שימוש נוספים תחת אותם בקרות.
משתלב עם ההגנות הקיימות שלכם
אירועים מנוהלים מגיעים ל-SIEM שלכם לצורך נראות תקריות, בלימת ספקים ומודלים ובקרות חירום מבוקרות - Vayon AI מתחבר לפעולות האבטחה שלכם, לא מחליף אותן.
09
למה ארגונים בוחרים ב-Vayon AI
פלטפורמה אחת לראות, לנהל ולאבטח את השימוש הארגוני ב-AI — בנויה כך שתשתלב במערכות ובצוותים שכבר יש לכם.
גלו
ראו היכן כבר נעשה שימוש ב-AI ברחבי הארגון, ללא התקנת סוכן קצה חדש עבור נתיב זה.
נהלו
החילו מדיניות מודעת הקשר על בקשות AI לפני שהן מגיעות ליעד, לא אחרי המעשה.
התחברו
עבדו עם מערכות האבטחה, הזהות וה-AI שכבר קיימות אצלכם, במקום להחליף אותן.
בחרו
נתבו בקשות למודל הפנימי או הענן המאושר המתאים ביותר למשימה.
הפעילו
פעלו בתוך תשתית שבשליטתכם, ללא תלות ב-Vayon בזמן הבקשה.
שמרו על שליטה
שמרו את ראיות ההחלטה ומטא-נתוני הביקורת בתוך הסביבה שלכם, תמיד.
10
VAYON Core וארבע הרחבות ברמת הארגון
VAYON Core הוא שער ה-AI הארגוני ומישור הבקרה של ה-AI — משטח מבוקר אחד ל-AI הארגוני. ארבע הרחבות אופציונליות מוסיפות יכולות סביבו, כל אחת מורשית פעם אחת לארגון וזמינה בכל שרת VAYON מורשה.
VAYON Core
שער ה-AI הארגוני ומישור הבקרה של ה-AI — מורשה לכל ארגון, כולל את שרת ה-VAYON המורשה הראשון.
- שער AI ואינטגרציות מערכות
- ניתוב היברידי בין מודלים פנימיים למודלי ענן מאושרים
- אבטחה ומדיניות לפני ביצוע
- הגנת מידע ויציאת נתונים
- תצפיות, ביקורת וראיות החלטה
- ממשל וראיות ציות
- מודלים וספקים תחת מישור בקרה אחד
- FinOps ותפעול
הרחיבו את Vayon AI סביב עומסי ה-AI שלכם
Chat & Knowledge
צ'אט ארגוני מבוקר על הידע הארגוני, עם ציטוטים ובקרות תוכן.
Agent Platform
בנייה ומשילות של סוכני AI — Agent Studio, הרשאות משאבים מפורשות, אישור אנושי וראיות ריצה.
Developer AI Governance
פורטל מפתחים ואינטגרציית IDE שמחילים מדיניות ובקרה על עוזרי קוד מבוססי AI. אינטגרציות מערכות נשארות ב-Core.
Endpoint AI Governance
גילוי ומשילות של Shadow AI ושל שימוש ב-AI בדפדפן, בקצה.
הרחבות מורשות פעם אחת לארגון וחלות על כל שרתי ה-VAYON המורשים — לעולם לא לפי שרת ולא לפי משתמש.
11
שכבת הבקרה נשארת בשליטתכם
Vayon AI תוכננה לפעול בשליטתכם, בסביבתכם, בתנאים שלכם.
- פריסה בשליטת הלקוח.
- מודלים פנימיים ופרטיים כיעדים מהמעלה הראשונה.
- רישוי חתום לא-מקוון.
- ללא הפעלה מקוונת.
- ללא תלות ב-phone-home של הספק.
- ללא תלות בעדכון עצמי.
- AI חיצוני רק היכן שההגדרה והמדיניות מתירות.
אינטגרטורים מורשים יכולים לספק התקנה מקומית, הטמעה, הדרכה ושירותים תפעוליים.