שכבת בקרה אחת ל-AI ארגוני
Vayon AI מבקר כל בקשת AI ארגונית מקצה לקצה: זיהוי, סיווג, אכיפה, ניתוב וביקורת — לפני הרצת model כשיר. שכבת בקרה אחת על פני models פנימיים ובענן מאושרים.
ממשל. ניתוב. תיעוד.

ממשטח הכניסה ועד למודל מאושר
נתיב מבוקר יחיד בין משטחי הכניסה לבין הרצת model מאושרת.
בחרו סוג פנייה והריצו. Vayon AI רצה בתוך הארגון; יציאה לענן רק דרך שער מדיניות מאושר.
בחרו סוג פנייה למעלה כדי לראות את המסלול המנוהל שלו.
-
צ׳אט משתמש
עובד שולח שאלה או קובץ דרך הצ׳אט הארגוני.
-
זהות והרשאה
מי המבקש, מה תפקידו ומה מותר לו — RBAC/ABAC וחלונות פעילות.
-
רגישות ותוכן
סיווג תוכן, איתור מידע רגיש, והחלטה מה מותר לצאת החוצה.
-
תור וניתוב
בקשות כשירות מנותבות בהתאם למדיניות שהוגדרה וליעדים הזמינים, תוך העדפת מודלים פנימיים כאשר המדיניות מאפשרת.
-
מודל פנימי
המודל רץ בתוך הארגון ומחזיר תשובה — ברירת המחדל.
פנימי / ברירת מחדל -
ראיה וביקורת
ההחלטה נרשמת כמטא-דאטה בטוח — בלי לשמור את התוכן הרגיש.
-
תשובה למבקש
התשובה חוזרת דרך אותו ערוץ מאובטח שממנו הגיעה.
-
מערכת דרך API
מערכת ארגונית שולחת בקשה דרך שער מאובטח.
-
זהות והרשאה
מי המבקש, מה תפקידו ומה מותר לו — RBAC/ABAC וחלונות פעילות.
-
מדיניות
היכן מותר לעבד, אילו ספקים מאושרים, וכללי הארגון.
-
תור וניתוב
בקשות כשירות מנותבות בהתאם למדיניות שהוגדרה וליעדים הזמינים, תוך העדפת מודלים פנימיים כאשר המדיניות מאפשרת.
-
מודל פנימי
המודל רץ בתוך הארגון ומחזיר תשובה — ברירת המחדל.
פנימי / ברירת מחדל -
ראיה וביקורת
ההחלטה נרשמת כמטא-דאטה בטוח — בלי לשמור את התוכן הרגיש.
-
תשובה למבקש
התשובה חוזרת דרך אותו ערוץ מאובטח שממנו הגיעה.
-
מפתחים · VS Code
כלי פיתוח או סוכן-קוד מבקש סיוע — התוכן נשאר פנימי.
-
זהות והרשאה
מי המבקש, מה תפקידו ומה מותר לו — RBAC/ABAC וחלונות פעילות.
-
מדיניות
היכן מותר לעבד, אילו ספקים מאושרים, וכללי הארגון.
-
תור וניתוב
בקשות כשירות מנותבות בהתאם למדיניות שהוגדרה וליעדים הזמינים, תוך העדפת מודלים פנימיים כאשר המדיניות מאפשרת.
-
מודל פנימי
המודל רץ בתוך הארגון ומחזיר תשובה — ברירת המחדל.
פנימי / ברירת מחדל -
ראיה וביקורת
ההחלטה נרשמת כמטא-דאטה בטוח — בלי לשמור את התוכן הרגיש.
-
תשובה למבקש
התשובה חוזרת דרך אותו ערוץ מאובטח שממנו הגיעה.
-
סוכן ארגוני
מערכת מפעילה סוכן שמבצע משימה בשם הארגון.
-
זהות והרשאה
מי המבקש, מה תפקידו ומה מותר לו — RBAC/ABAC וחלונות פעילות.
-
מדיניות
היכן מותר לעבד, אילו ספקים מאושרים, וכללי הארגון.
-
אישור אנושי
פעולה בעלת השפעה נעצרת לאישור אדם — הצג→אשר→בצע.
מותנה בבקרות -
תור וניתוב
בקשות כשירות מנותבות בהתאם למדיניות שהוגדרה וליעדים הזמינים, תוך העדפת מודלים פנימיים כאשר המדיניות מאפשרת.
-
מודל פנימי
המודל רץ בתוך הארגון ומחזיר תשובה — ברירת המחדל.
פנימי / ברירת מחדל -
ראיה וביקורת
ההחלטה נרשמת כמטא-דאטה בטוח — בלי לשמור את התוכן הרגיש.
-
תשובה למבקש
התשובה חוזרת דרך אותו ערוץ מאובטח שממנו הגיעה.
-
מקור ידע
מסמכים או SharePoint מזרימים תוכן לבסיס הידע.
-
רגישות ותוכן
סיווג תוכן, איתור מידע רגיש, והחלטה מה מותר לצאת החוצה.
-
עיבוד והטמעה
המסמכים מפורקים, מסווגים ומוטמעים — ונשארים פנימיים.
-
מאגר ידע
נשמר עם הרשאות-מקור ושיוך-לתחום: כל שואל רואה רק מה שמותר לו.
-
ראיה וביקורת
ההחלטה נרשמת כמטא-דאטה בטוח — בלי לשמור את התוכן הרגיש.
-
תוסף דפדפן
טקסט נבדק לפני שהוא נשלח לשירות AI חיצוני.
-
זהות והרשאה
מי המבקש, מה תפקידו ומה מותר לו — RBAC/ABAC וחלונות פעילות.
-
רגישות ותוכן
סיווג תוכן, איתור מידע רגיש, והחלטה מה מותר לצאת החוצה.
-
מדיניות
היכן מותר לעבד, אילו ספקים מאושרים, וכללי הארגון.
-
החלטה
אפשר · הסתר · הפנה פנימה · חסום — לפני שנוצרה עלות.
להמחשה — התחנות מייצגות את שלבי הבקרה, לא הקלטה חיה.
מעבר לשער: הדפדפן המנוהל
Vayon AI מנהל את מה שעובר דרכו. לקוח בדפדפן מנוהל מרחיב את ההישג הזה גם לשירותי ה-AI שאנשים פותחים ישירות — עוזרי ה-AI הציבוריים — ובודק מה שהמשתמש שולח ומה שהוא מצרף מול אותם כללים ארגוניים שמנהלים את הצ׳אט הפנימי. הלקוח אינו מחזיק כללים משלו: כל הכרעה נעשית בפלטפורמה, כך שכלל שנכתב פעם אחת חל על משפט מוקלד ועל תא בגיליון כאחד. תוספים מנוהלים מספקים את הנתיב המשלים הזה בזמן אמת ב-Chrome, Edge ו-Firefox, ונפרסים דרך מדיניות דפדפן ארגונית במקום להתבקש מכל אדם. הממשל מכסה את אתרי ה-AI שהארגון הגדיר, בדפדפנים מנוהלים — זו אינה טענה לראות כל דרך אפשרית להגיע לשירות AI. הלקוח בדפדפן המנוהל הוא חלק מהרחבת Endpoint AI Governance.
מהו Vayon AI — ומה הוא אינו
התמצאות קצרה למניעת בלבול: Vayon AI הוא שכבת בקרה מבוקרת ל-AI ארגוני, לא model נוסף ולא רק צ'אט.
Vayon AI הוא
- Enterprise AI Gateway
- control plane ארגוני ל־AI
- שכבת מדיניות וניתוב מרכזית
- משטח אינטגרציה מבוקר אחד
- שכבת בקרה למודלים פנימיים ולמודלי ענן מאושרים
- שכבת החלטות ושימוש הניתנת לבחינה
Vayon AI אינו
- ספק נוסף של מודלי AI
- רק צ׳אט ארגוני
- תחליף לכל אפליקציה עסקית
- מערכת שבוחרת מודל אוטומטית ללא ממשל
- כלי ניטור שפועל רק לאחר הרצת המודל
- שירות ענן הנדרש לזמן־הריצה של הלקוח
מחזור-החיים המבוקר של בקשה
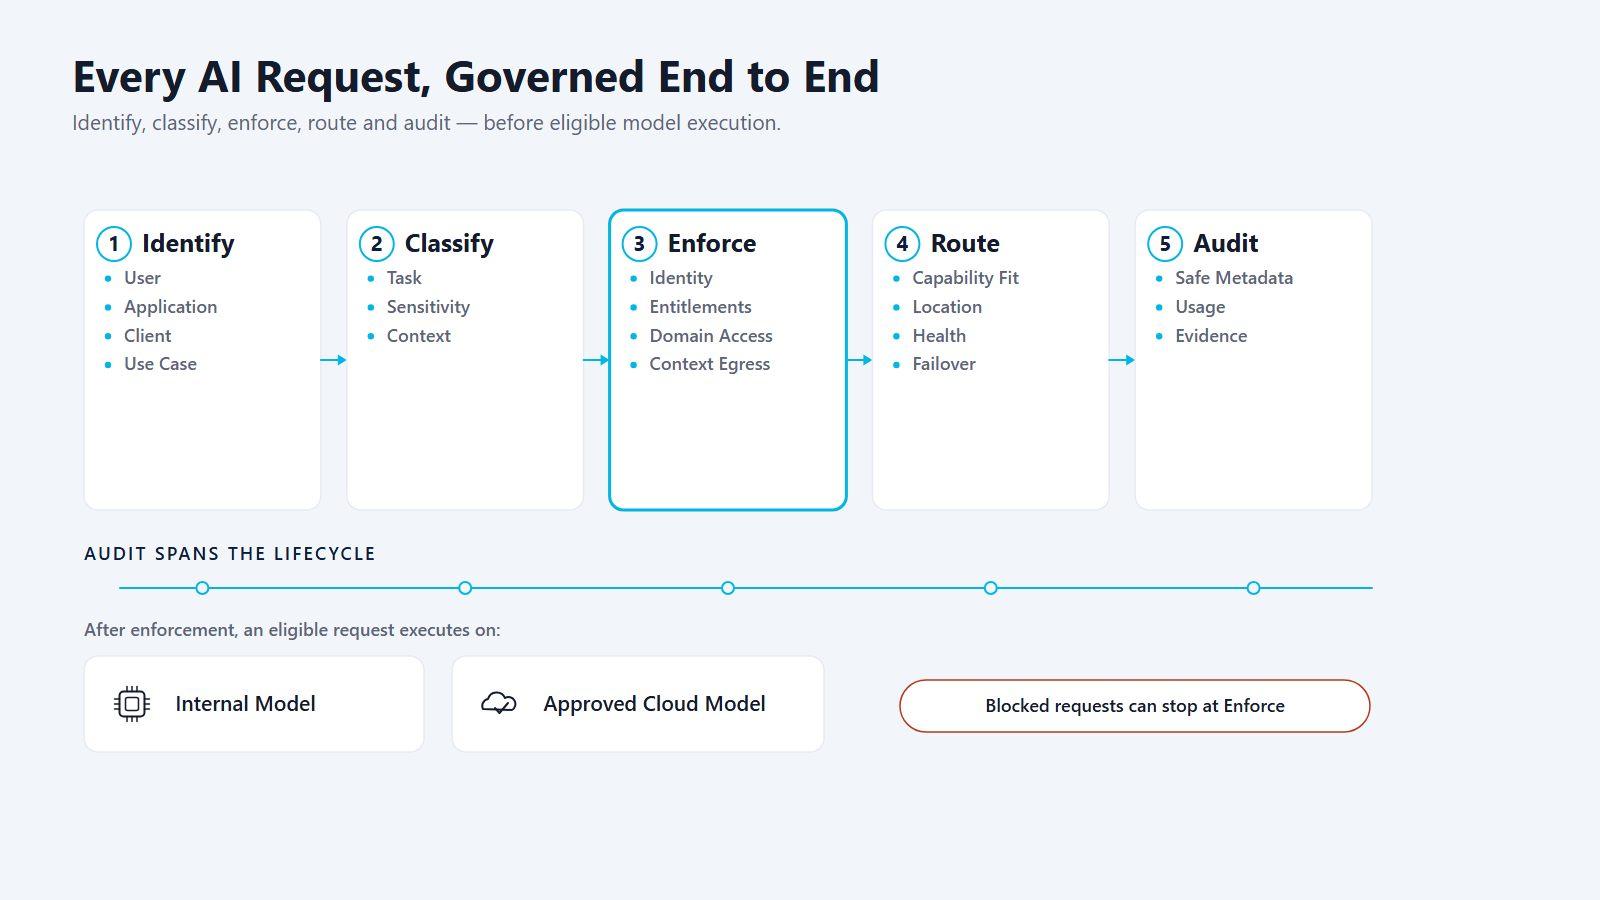
זיהוי, סיווג, אכיפה, ניתוב וביקורת. האכיפה — זהות, הרשאות, גישה לדומיין ויציאת הקשר — פועלת לפני שכל model מורץ.
זהות והקשר הלקוח
בקשות מיוחסות למשתמש, לאפליקציה, ל-integration client ולמקרה שימוש.
רגישות ומדיניות
התוכן מסווג ונבחן מול המדיניות לפני ניתוב או הרצה.
בקרות הרשאה ויציאת-הקשר
הרשאת דומיין ושערי יציאת-הקשר מוחלים לפני האחזור ולפני הרצה חיצונית.
Hybrid Routing ו-Best Eligible Fit
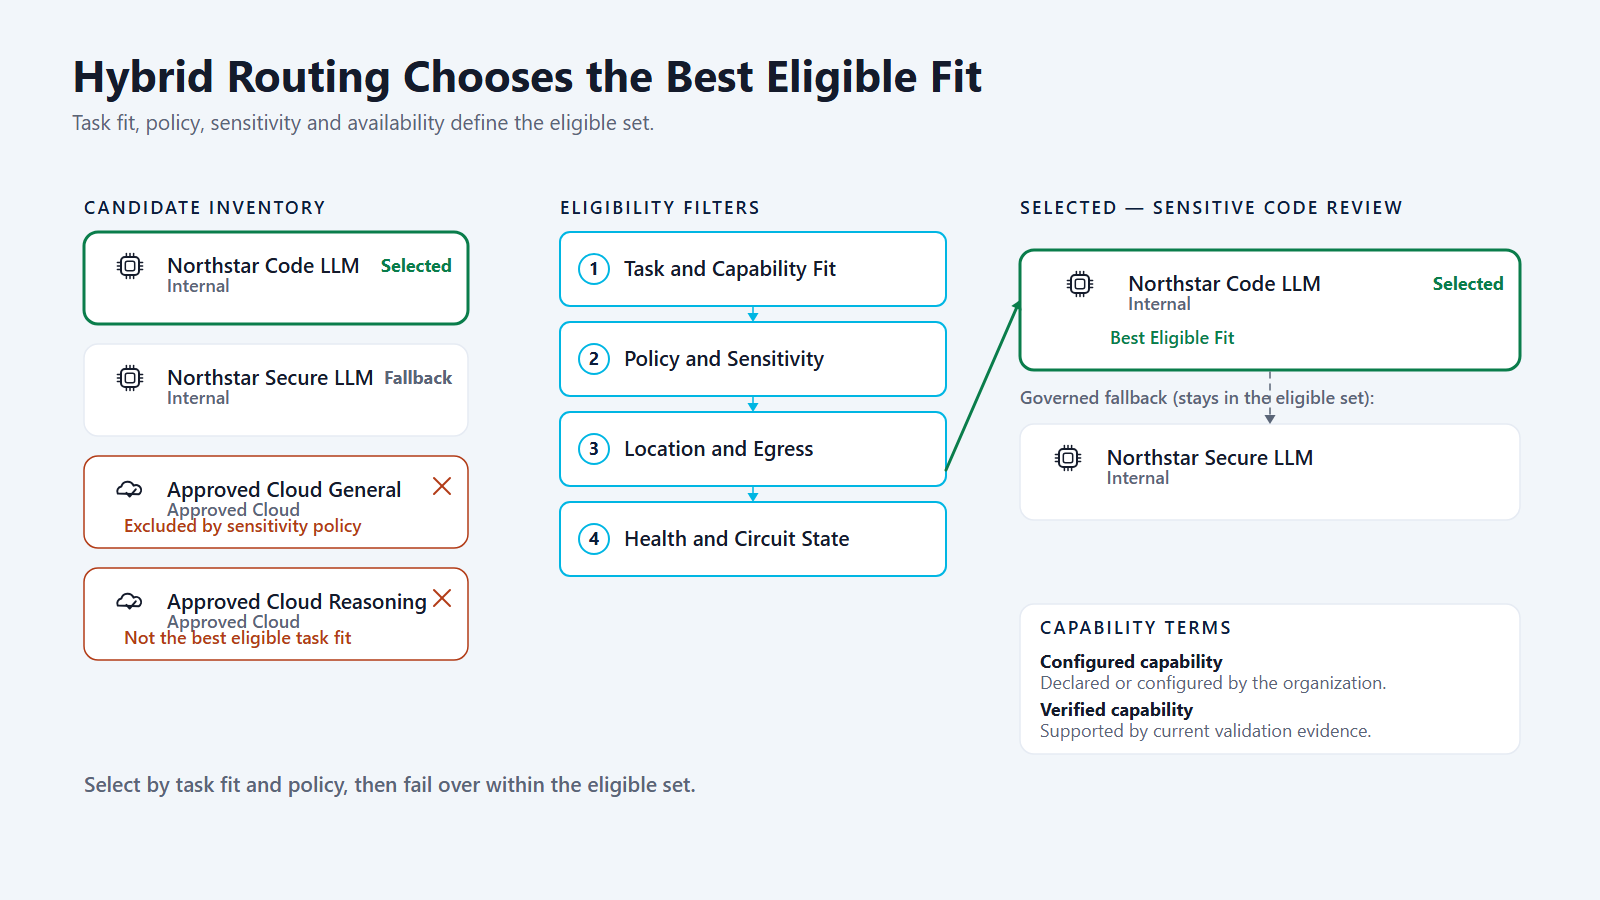
Vayon AI אינה בוחרת מודל לפי עוצמה. תחילה נקבע אילו יעדים כשירים לבקשה — זהות והרשאה, מדיניות, רגישות וגבול האמון קובעים זאת. בתוך קבוצת היעדים המותרים, Hybrid Routing יכולה להתחשב בהתאמה למשימה, ביכולת מאומתת, בזמינות, באמינות שנצפתה ובעלות כדי לבחור את ה-Best Eligible Fit, עם גיבוי מנוהל מתוך אותה קבוצת יעדים כשירים. העדפת מודל של הקורא היא רמז ל-Hybrid Routing, לעולם לא עקיפה של המדיניות.
- יכולות נמדדות כאשר ניתן להוכיח אותן — יכולת שהמוצר הפריך אינה חוזרת רק משום שהוגדרה.
- כשלים חוזרים יכולים לשנות את סדר המועמדים בלי להרחיב מדיניות בשקט.
- עלות משפיעה על הבחירה רק לאחר שהממשל קבע מה כשיר; מחיר לעולם אינו פותח נתיב שמדיניות, רגישות, אמון או יכולת היו חוסמים.
מעבר-גיבוי מבוקר בתוך קבוצת הכשירים
אם model נבחר אינו זמין, Vayon AI עובר ל-fallback מבוקר בתוך קבוצת הכשירים — מבוקר, לא round-robin אקראי.

- נבחר מועמד זכאי ראשי
- המועמד הופך ללא זמין
- Vayon AI אינו עוקף מדיניות
- רק המועמדים הזכאים הנותרים נשקלים
- ה־Best Eligible Fit מחושב מחדש
- נבחר גיבוי זכאי
- סיבת הגיבוי נרשמת באופן בטוח
זמינות אינה עוקפת מדיניות.
החלטת ניתוב מבוקרת קונקרטית
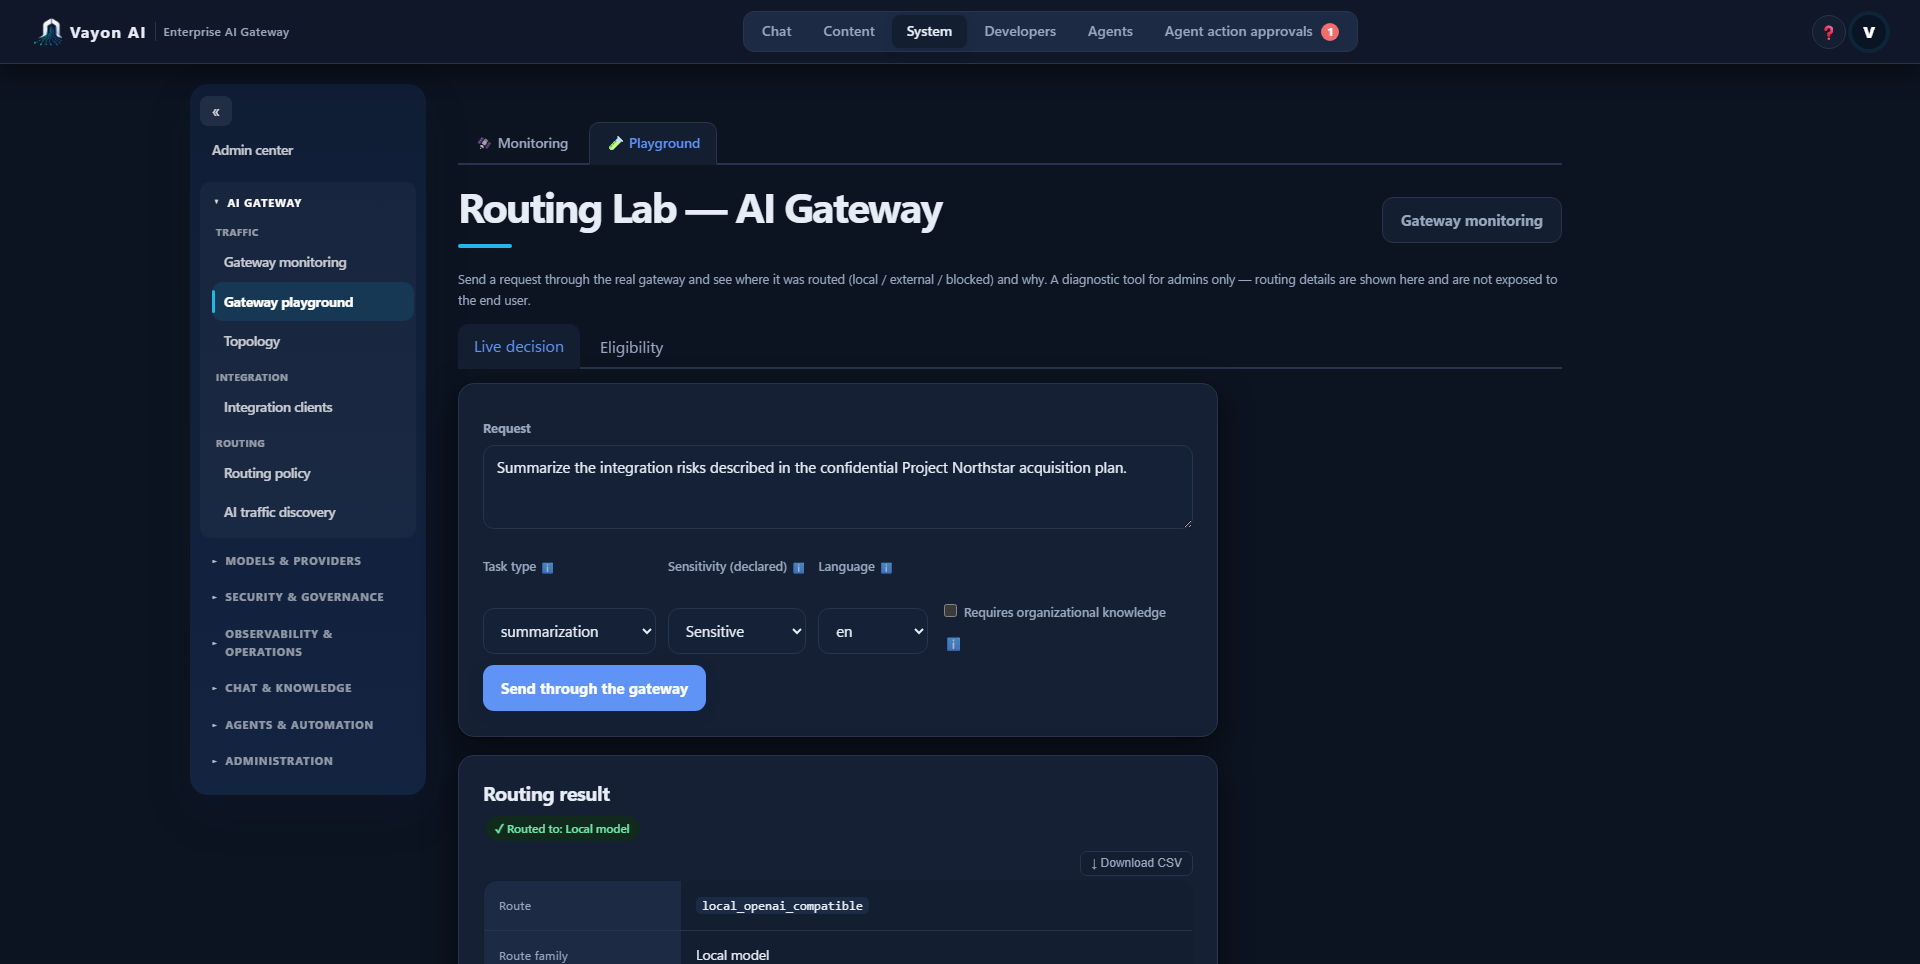
ראו בקשה שמסווגת ומנותבת לפי מדיניות, עם נימוק ניתן-להסבר.
יכולת מוגדרת מול יכולת מאומתת
Vayon AI יכולה להציג מראש אילו מודלים רשומים כשירים מבחינת יכולת. יכולת מוגדרת אינה יכולת מאומתת — אימות דורש ראיות ולידציה עדכניות. כאשר השרת המשרת מתאר מודל, התשובה נלקחת מהשרת ולא משם המודל: תקרת הקשר שהוגדרה מצומצמת למה שהשרת מדווח ולעולם לא מורחבת, ותמיכת vision נרשמת כעובדה בשלושה מצבים — נתמכת, לא נתמכת, או עדיין לא ידועה. רישום שמודל מקבל תמונות אינו זהה להעברתן; ביצוע תמונות מנוהל אינו חלק מה-Gateway כיום, ובקשה שאינה טקסט נדחית במקום לעבור הלאה.

צי ה-models: models פנימיים ובענן מאושרים
נהלו models פנימיים וחיצוניים מאושרים מאחורי שער מבוקר אחד. — כולל GCP Vertex AI, AWS Bedrock ו-Azure OpenAI — כך שהחלפת יעד היא החלטה של מנהל המערכת ולא שינוי ביישום.

FinOps ל-AI: נראוּת עלויות, לא חשבונית
ראו הוצאת AI משוערת ברחבי הארגון בטווחי זמן נבחרים, מיוחסת למודל, לספק, למערכת מחוברת ולצרכן — ולמשימה במקומות שבהם קיים. תצוגות showback, תחזית ויעילות הופכות שימוש לתמונה תפעולית, והמוצר אומר במפורש אילו נתונים נמדדו ואילו הם הערכה.
- עלות תפעולית מוערכת, מתחילת החודש ובטווחים נבחרים — לא נתוני חיוב בפועל של הספק.
- ייחוס לפי מודל, ספק, מערכת מחוברת וצרכן; ייחוס למשימה במקומות שבהם קיים.
- קטלוג עלויות שירותי AI אחד ומנוהל-גרסאות, עם תאריכי תחילה, תאריך סיום אופציונלי והיסטוריית מחירים — ואירוע שימוש שומר את המחיר שהיה בתוקף בזמן הרישום, כך ששינוי מחיר מאוחר אינו משכתב היסטוריה.
- Free ו-Unpriced הם מצבים שונים, ומקור נתוני הטוקנים והעלות מבחין בין ראיה שנמדדה לבין הערכה.
- מחירונים, הצעות מחיר וחשבוניות נקלטים מ-PDF, DOCX, XLSX או CSV, כאשר כל שורה מוצעת מאושרת על ידי אדם לפני שהיא נכנסת לקטלוג.
- תקרות הוצאה למערכות מחוברות, תקציבים, כיסוי איכות תמחור ואיתותי אנומליה מבוססי-כללים על שימוש חריג.
- תקציבים הם מנחים כברירת מחדל; כאשר אכיפת תקציב מופעלת במפורש, בקשה שחורגת מהתקציב יכולה להידחות לפני שמודל רץ.
- ניתוב מודע-עלות יכול להעדיף את האפשרות הזולה ביותר שמסוגלת לבצע את המשימה בתוך אותה שכבת אמון — מחיר לעולם אינו גובר על רגישות, מדיניות, אמון או יכולת.
מדידה ומטא-דאטה בטוחה לביקורת
השימוש נמדד וכל פעולה מבוקרת מותירה מטא-דאטה ו-reason codes הניתנים לבחינה — לא תוכן גולמי.

הרחיבו את Vayon AI סביב עומסי ה-AI שלכם
כל מה שלמעלה הוא VAYON Core — שער ה-AI הארגוני ומישור הבקרה של ה-AI: אינטגרציות מערכות, Hybrid Routing, מודלים וספקים, אבטחה ומדיניות, הגנת נתונים ויציאת-הקשר, נראוּת וביקורת, ראיות ממשל וציות, ו-FinOps ותפעול. ארבע הרחבות אופציונליות מוסיפות יכולות סביב פלטפורמת ה-Core. כל הרחבה מורשית פעם אחת לכל ארגון לקוח וחלה על כל שרתי ה-VAYON המורשים — לעולם לא לפי שרת ולעולם לא לפי משתמש.
- Chat & Knowledge — צ'אט עובדים מבוקר וידע ארגוני: אחזור מודע-הרשאות עם ציטוטים, ניהול ידע, איכות תוכן, בקרות גישה למקורות, מחברי ידע, שאלות-תשובות על קבצים ומשוב על איכות התשובות. הצ'אט הוא הרחבה — Vayon AI עצמו הוא מישור בקרה, לא מוצר צ'אט.
- Agent Platform — סוכני AI ארגוניים תחת ממשל: מלאי הסוכנים, Agent Studio, זרימות עבודה, אישורי אדם-בתהליך, משאבים עם הרשאות פעולה מפורשות, כלים, תזמון, ביקורת הרצות ותצוגות פעילות, ומפת ה-AI הארגונית. סוכנים שנבנו במקום אחר יכולים להיות מנוהלים דרך Vayon AI היכן שנתמך.
- Developer AI Governance — פיתוח בסיוע AI תחת מדיניות: ה-Developer Portal, אינטגרציית IDE ו-VS Code, ממשל עוזרי קוד, ובקרות ופרופילים של קוד מאובטח. ה-System Gateway ו-Integration Clients המחברים אפליקציות נשארים חלק מ-VAYON Core.
- Endpoint AI Governance — ממשל המורחב אל תחנות הקצה: גילוי Shadow AI, ממשל דפדפן, הכרעת preflight מקדימה, גילוי אפליקציות ותעבורה, והפצה מנוהלת של תוסף הדפדפן. הגילוי מכסה משטחים מנוהלים ומוגדרים — אין טענה לאיתור כל עקיפה אפשרית.
ראו את המסלול המנוהל על בקשה אמיתית
הדרך המהירה ביותר לשפוט שכבת בקרה היא לראות בקשה אחת עוברת בה: מזוהה, מסווגת, מנותבת ומתועדת.