שלטו ביציאת נתוני AI באמצעות מדיניות לפני הרצה
Vayon AI מחיל זהות, רגישות ומדיניות יציאה לפני הרצת model חיצונית, שומר את ההקשר הרגיש פנימי כאשר המדיניות מחייבת זאת, והופך פעילות מבוקרת לראיות בטוחות הניתנות לבחינה.
ממשל. ניתוב. תיעוד.
מה נבדק לפני שמודל רץ
זהות, רגישות ומדיניות נבחנות לפני שכל model מורץ; בקשות חסומות יכולות להיעצר לפני ההרצה.
האבטחה כלולה ב-VAYON Core
כל בקרה בעמוד זה — מדיניות לפני הרצה, סיווג רגישות, הרשאה, ממשל יציאת-ההקשר, בקרות פלט, חיבור SIEM, ראיות ציות, ורישומי ה-Central Log וה-Content Audit — היא חלק מ-VAYON Core, המורשה פעם אחת לכל ארגון לקוח. הרחבת Endpoint AI Governance נושאת את אותו ממשל אל דפדפנים מנוהלים ותחנות קצה; היא מרחיבה את בקרות ה-Core — היא אינה זו שפותחת אותן.
ממשל יציאת-ההקשר
הרצה חיצונית מותרת רק לאחר מעבר שערי המדיניות הרלוונטיים ובקרת יציאת-ההקשר.

מה הלקוח בדפדפן מכסה — ומה לא
בדפדפן מנוהל, טקסט וקבצים מצורפים שמיועדים לשירותי AI מהרשימה נבדקים לפני שהם יוצאים. הקבצים נקראים בשרת — CSV, Excel, Word ו-PDF — כך שאין צורך להתקין דבר בתחנה, וקובץ שלא ניתן לקרוא נדחה במקום לעבור. הפריסה מתחילה במצב תצפית, שמתעד מה היה קורה בלי לחסום דבר. מכשיר אישי, דפדפן שאינו מנוהל או שירות שאינו ברשימה — נשארים מחוץ לבקרה הזו. הלקוח בדפדפן המנוהל מסופק על ידי הרחבת Endpoint AI Governance ומחיל את אותן החלטות מדיניות של ה-Core בתחנת הקצה.
דפדפן מנוהל ומוגדר מבצע preflight של שירות AI נתמך אל Vayon AI. השרת מקבל את ההחלטה; ללקוח אין מנוע מדיניות.
- דפדפן מנוהל (מוגדר)
- Preflight אל Vayon AI
- החלטה בצד השרת
- אישור
- מיסוך
- המשך ב-Vayon AI
- חסימה
- דפדפנים מנוהלים ומוגדרים בלבד
- שירותי AI נתמכים ומוגדרים בלבד
- ללקוח אין מנוע מדיניות — השרת מחליט
- לא כל הגלישה נבדקת; מכשירים לא מנוהלים אינם נשלטים
- הלקוח הנוכחי שולט בנתיב הבקשה; הוא אינו בודק את תשובת ה-AI
סיווג רגישות
רגישות התוכן מסווגת וקובעת האם ההקשר יכול לצאת להרצה חיצונית.
צפו בבקשה רגישה מטופלת מקצה לקצה
שאלה ארגונית אמינה מסווגת כרגישה, נשארת פנימית כי המדיניות דורשת זאת, נענית, ונרשמת ביומן המרכזי — שם רואים את מחלקת-הרגישות, הסיבה והחלטת-הניתוב, לא את הפרומפט הגולמי. נתונים סינתטיים לחלוטין; היומן משמיט במכוון את התוכן הרגיש.
גישה לידע לפי הרשאה
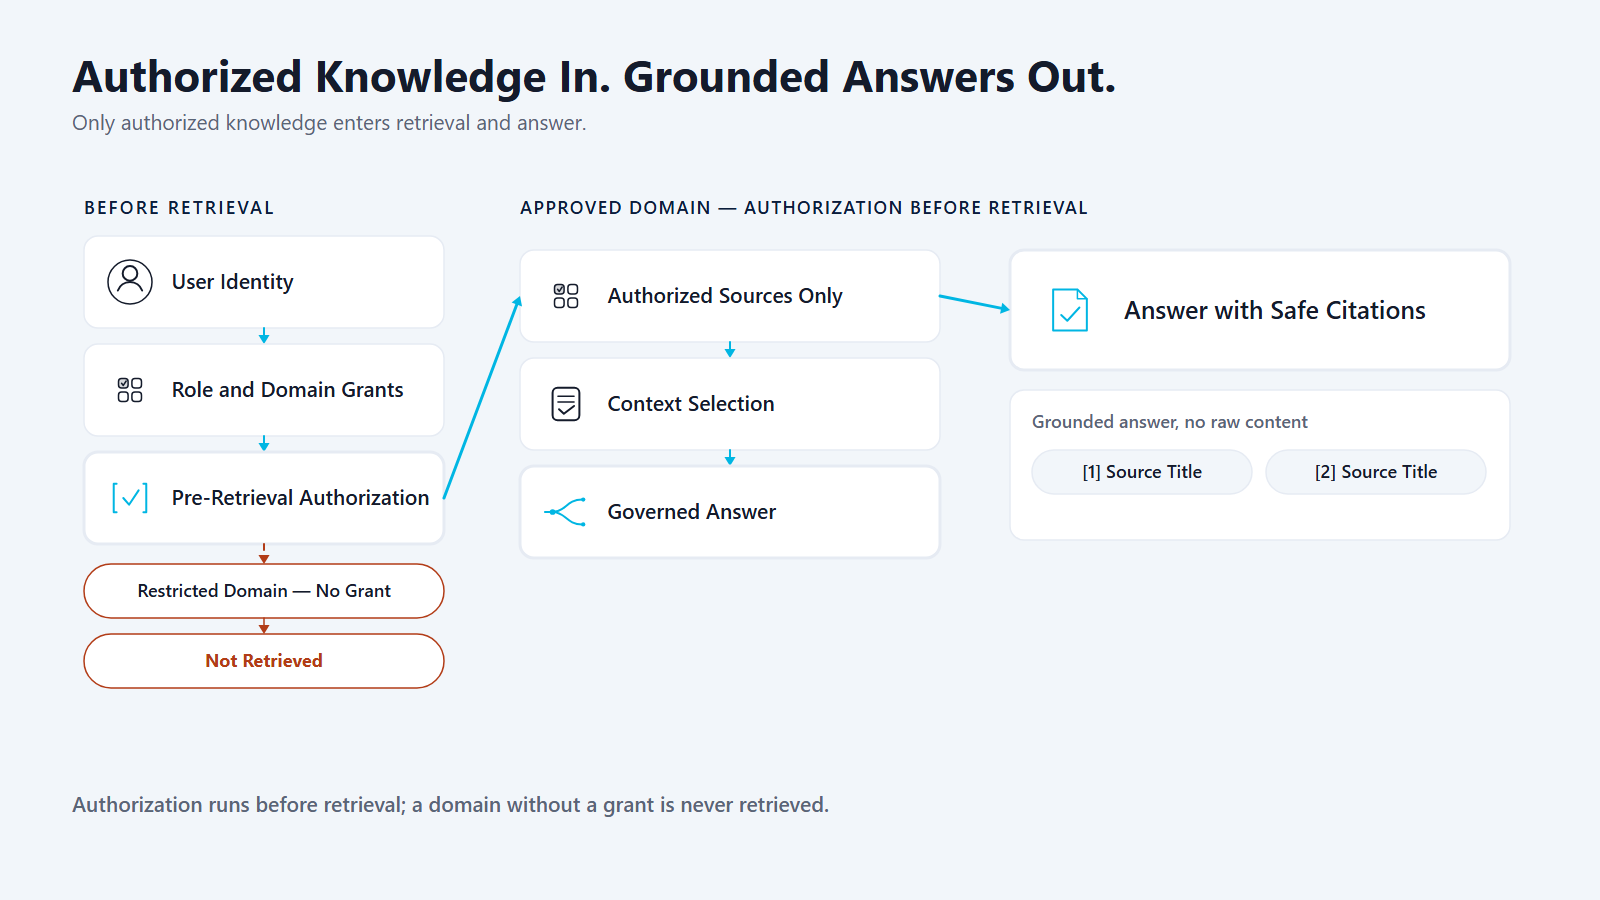
ההרשאה נאכפת לפני השליפה. Vayon AI יכולה לשלב הרשאות תחום עם ACL ברמת מסמך והרשאות מקור שנשמרות במחברים ארגוניים נתמכים, כך שתוכן שהמשתמש אינו מורשה לקרוא מסונן לפני הדירוג ואינו מגיע למודל. הרשאת מקור שהמוצר אינו יכול לייצג מגבילה את המסמך במקום להרחיב אותו. סנכרון ACL תלוי במקור ובמחבר הספציפי.
DLP ארגוני כראיה, לא כמנוע מדיניות שני
Vayon AI יכול להיוועץ בראיות סיווג חיצוניות מהימנות, כגון Microsoft Purview, על בקשה יוצאת לפני קריאה חיצונית מאושרת — ורק לאחר ששערי הניתוב, המדיניות וההרשאה של Vayon AI עצמו כבר התירו את החצייה, כך ששום דבר אינו נשלח עבור תוכן ש-Vayon AI משאיר פנימי או חוסם. ראיה חיצונית יכולה רק להחמיר את ההחלטה: היא יכולה להעלות את הרגישות ולהחזיר בקשה פנימה, אך לעולם אינה יכולה להוריד רגישות שנקבעה מקומית או לפתוח נתיב ש-Vayon AI חסם. אם לא ניתן להגיע לשירות החיצוני או שתשובתו אינה צפויה, הבקשה נכשלת סגור. בדיקת התשובה אינה חלק מנתיב זה.
גבולות RAG בטוחים
ההרשאה פועלת לפני האחזור; דומיין ללא הרשאה אינו נאחזר, והתשובות מצטטות מקורות מאושרים.
ביקורת וראיות
פעולות מבוקרות מותירות מטא-דאטה בטוחה ו-reason codes — הניתנים לבחינה, ללא prompts גולמיים, תשובות או סודות.


Central Log ו-Content Audit — שני רישומים נפרדים
ה-Central Log מכיל מטא-דאטה תפעולית בטוחה — נתיב, model, ספק, reason codes, זמן-תגובה ועלות — הניתנת לבחינה ללא פרומפטים או תשובות גולמיים. Content Audit הוא רישום נפרד ומבוקר בנפרד: כאשר ארגון מפעיל אותו, תוכן הפרומפט והתשובה נלכד לתוך vault מוצפן (ברירת מחדל מטא-דאטה-בלבד), עם חשיפה בדו-הרשאה ושמירת write-once. השניים לעולם אינם מטושטשים יחד.
ראיות ציות — לא הסמכה
Vayon AI ממפה את הבקרות והראיות שלה למסגרות מוכרות — YAHAV, ISO/IEC 42001, NIST AI RMF ו-EU AI Act — כפרופילי רגולציה נבחרים עם crosswalks, מיפוי בקרות, תצוגות מוכנות ודיווח פערים. זו תמיכת ראיות ומיפוי; זו אינה הסמכה, והיא אינה מבטיחה ציות.
בקרות אבטחה תפעוליות
רישום מטא-דאטה-בלבד, גישה מתוחמת ב-scopes וייצוא reason-code תומכים במצב תפעול בר-הגנה.
עצמאות פריסת הלקוח
זמן-הריצה של הלקוח אינו תלוי בשום שירות ספק של Vayon AI. שום דבר בצד הספק אינו נמצא בנתיב של בקשת AI מצד הלקוח.
בקרות פלט — הממשל ממשיך לאורך התשובה
הממשל אינו נעצר בפרומפט. Vayon AI יכולה לאמת את פלט המודל מול כללי תשובה ארגוניים לפני החזרתו למשטח הקורא. זה מאמת פלט מול כללי התשובה שאתם מגדירים; אין בכך טענה למנוע כל פלט מזיק אפשרי של המודל.
SIEM, נראות אירועים ובקרות חירום
ממשל Vayon AI מתחבר לתפעול האבטחה הארגוני: אירועים מבוקרים ל-SIEM, נראות אירועים, בלימת ספקים ומודלים, ובקרות חירום מבוקרות. Vayon AI אינה פלטפורמת SIEM או SOC מלאה.
מגבלות בכנות
Vayon AI מפחית סיכון ומספק בקרות וראיות; הוא אינו מבטל את כל סיכוני ה-AI, וראיות מוצר אינן הסמכה חיצונית.
ראו בקשה רגישה מטופלת מקצה לקצה
מדיניות לפני הרצה היא טענה שהדרך הטובה לשפוט אותה היא לראות אותה מסרבת. הביאו בקשה שהארגון שלכם היה דואג לגביה.