ראו באילו כלי AI הארגון כבר משתמש
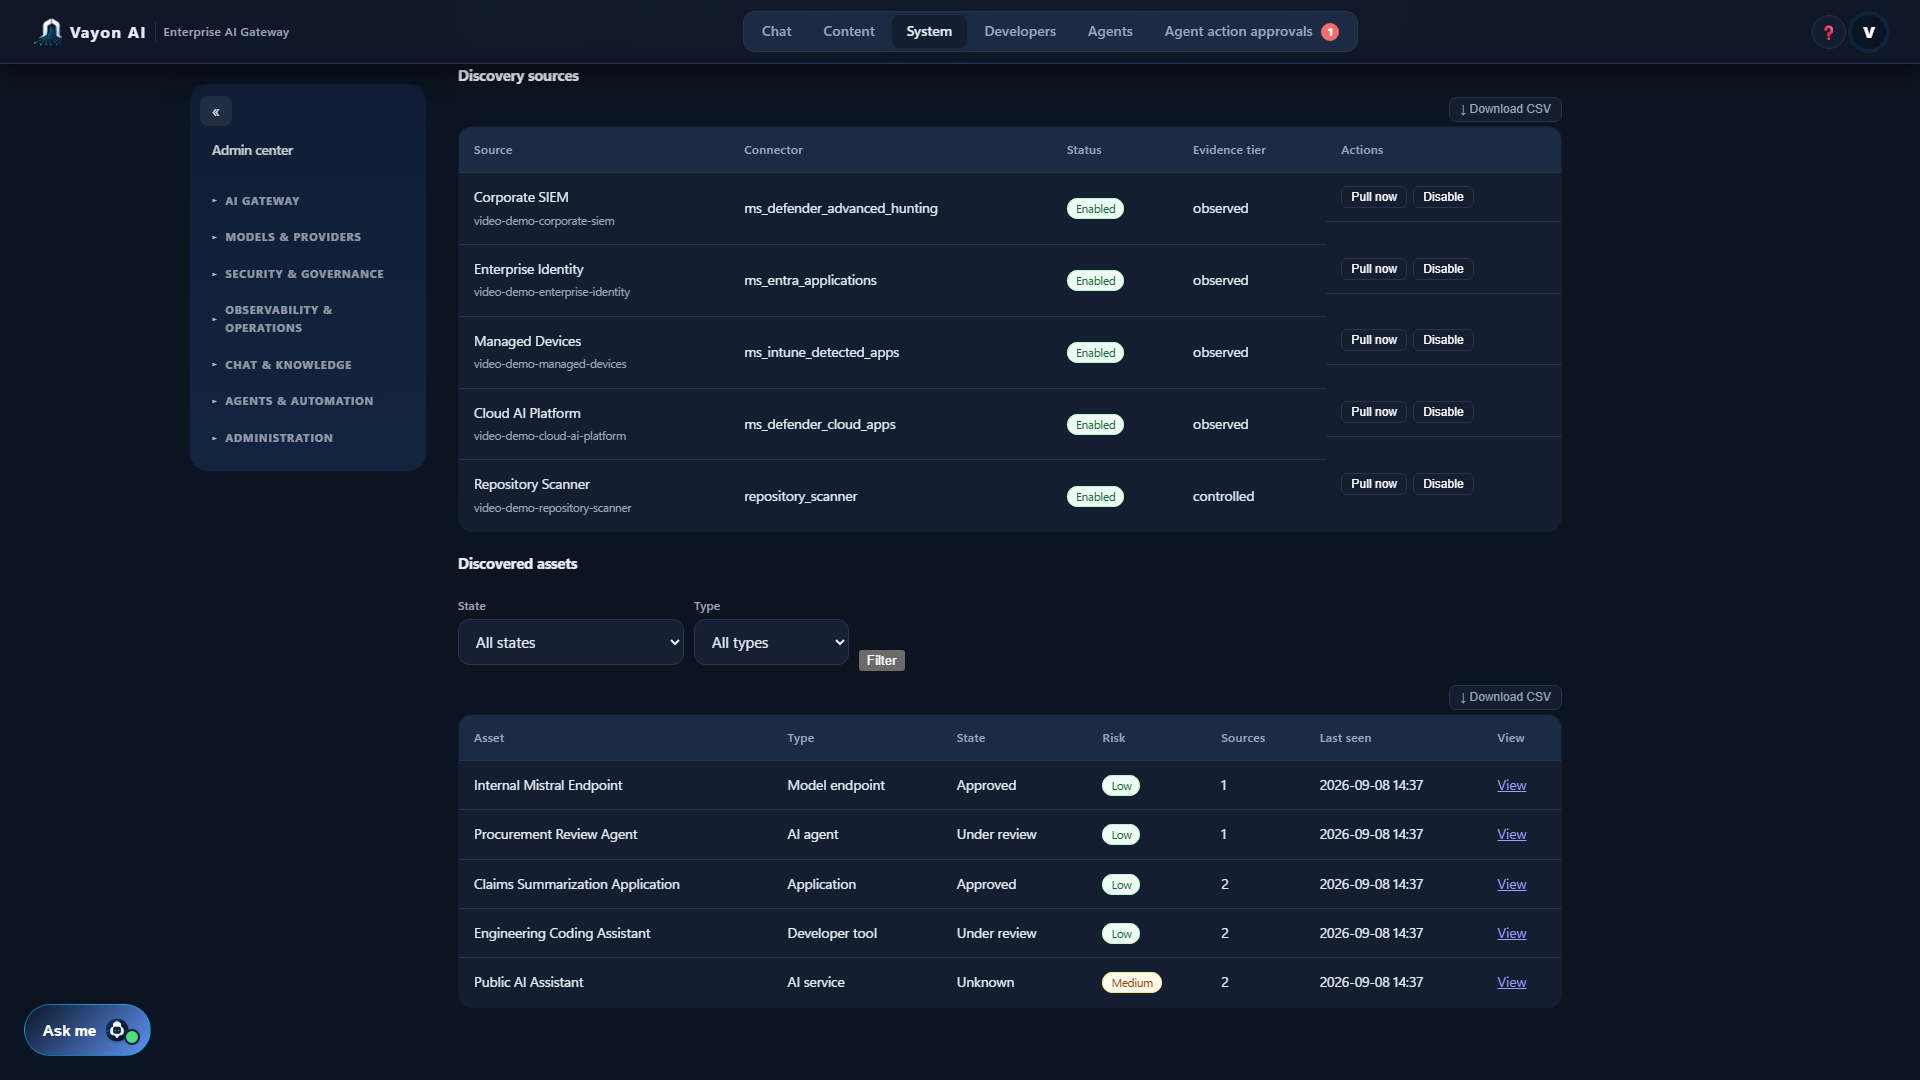
Vayon AI בונה תמונה ארגונית של השימוש ב-AI מתוך מערכות האבטחה וה-IT שכבר פועלות בארגון. חברו נתונים קיימים מ-SIEM, CASB, EDR, MDM ו-IAM — וממקורות טלמטריה נוספים מבוססי רשת או API — כדי לזהות שירותי AI, משתמשים, יחידות ארגוניות, דפוסי שימוש וסיכונים, ללא התקנת סוכן קצה נוסף.
ממשל. ניתוב. תיעוד.
ה-AI שאתם לא רואים
עובדים מאמצים עוזרי AI ציבוריים. מפתחים מחברים כלי קוד ישירות לספקי מודלים. יישומים עסקיים מטמיעים חיבורי AI משלהם. כל מסלול יוצר זהויות, חשבונות, עלויות וסיכונים משלו — מחוץ לכל מלאי שצוותי האבטחה או ה-IT מנהלים כיום.
קריאה ממה שהמערכות שלכם כבר מתעדות
Vayon AI אינה דורשת סוכן קצה חדש כדי לבנות את התמונה הזו. היא נשענת על נתונים שכבר מופקים ממערכות האבטחה והזהות שהארגון מפעיל, ומתאמת ביניהם לתמונה ארגונית אחת של השימוש ב-AI.
המקורות שכבר קיימים אצלכם
Vayon AI קוראת מהמערכות הארגוניות שכבר פועלות אצלכם, דרך ממשקי ה-API שלהן. מקורות הגילוי הנתמכים כוללים את Splunk, Elastic, Microsoft Defender Advanced Hunting, Microsoft Defender for Cloud Apps, Intune, יישומי Entra, ראיות SARIF ו-CI, מצאי AI-BOM, וטלמטריית SIEM או REST גנרית דרך מחבר ניתן להגדרה. אילו מקורות זמינים בפריסה מסוימת תלוי במה שהארגון מגדיר ומרשה:
- SIEM — נתוני אירועי אבטחה ולוגים שחושפים גישה לשירותי AI ולנקודות קצה של מודלים.
- CASB — נתונים על שימוש מאושר ובלתי מאושר ביישומי AI.
- EDR — איתותים מתחנות קצה על תהליכים, קבצים ותעבורת רשת הקשורים ל-AI.
- MDM — מלאי יישומים מותקנים ממערכות ניהול מכשירים.
- IAM — נתוני זהות והרשאות על הסכמות ליישומי OAuth והרשאות מואצלות.
- מקורות טלמטריה נוספים מבוססי רשת ו-API, כולל SASE ומקורות דומים, דרך מחבר הניתן להגדרה.
מנתוני גלם לשירות AI מזוהה
תצפיות מכל מקור מחובר מנורמלות למודל אחיד, ולאחר מכן מותאמות כך שאותו שירות AI — שנצפה מלוג firewall, ממערכת זהות ומאיתות בתחנת קצה — מזוהה כרשומה אחת, לא שלוש.
שיוך נשמר כאשר המקור יכול להוכיח אותו
כאשר מקור מחובר מספק ראיית זהות או בעלות אמינה, Vayon AI יכולה לשייך את התצפית למשתמש, מכשיר, יישום או בעלים ארגוני, כך שהבעלות אינה חקירה נפרדת. כאשר המקור אינו מוכיח שיוך, הפעילות נשארת ללא שיוך במקום לקבל בעלים שאין לו ביסוס.
תעדוף לפי סיכון, לא לפי כמות התראות
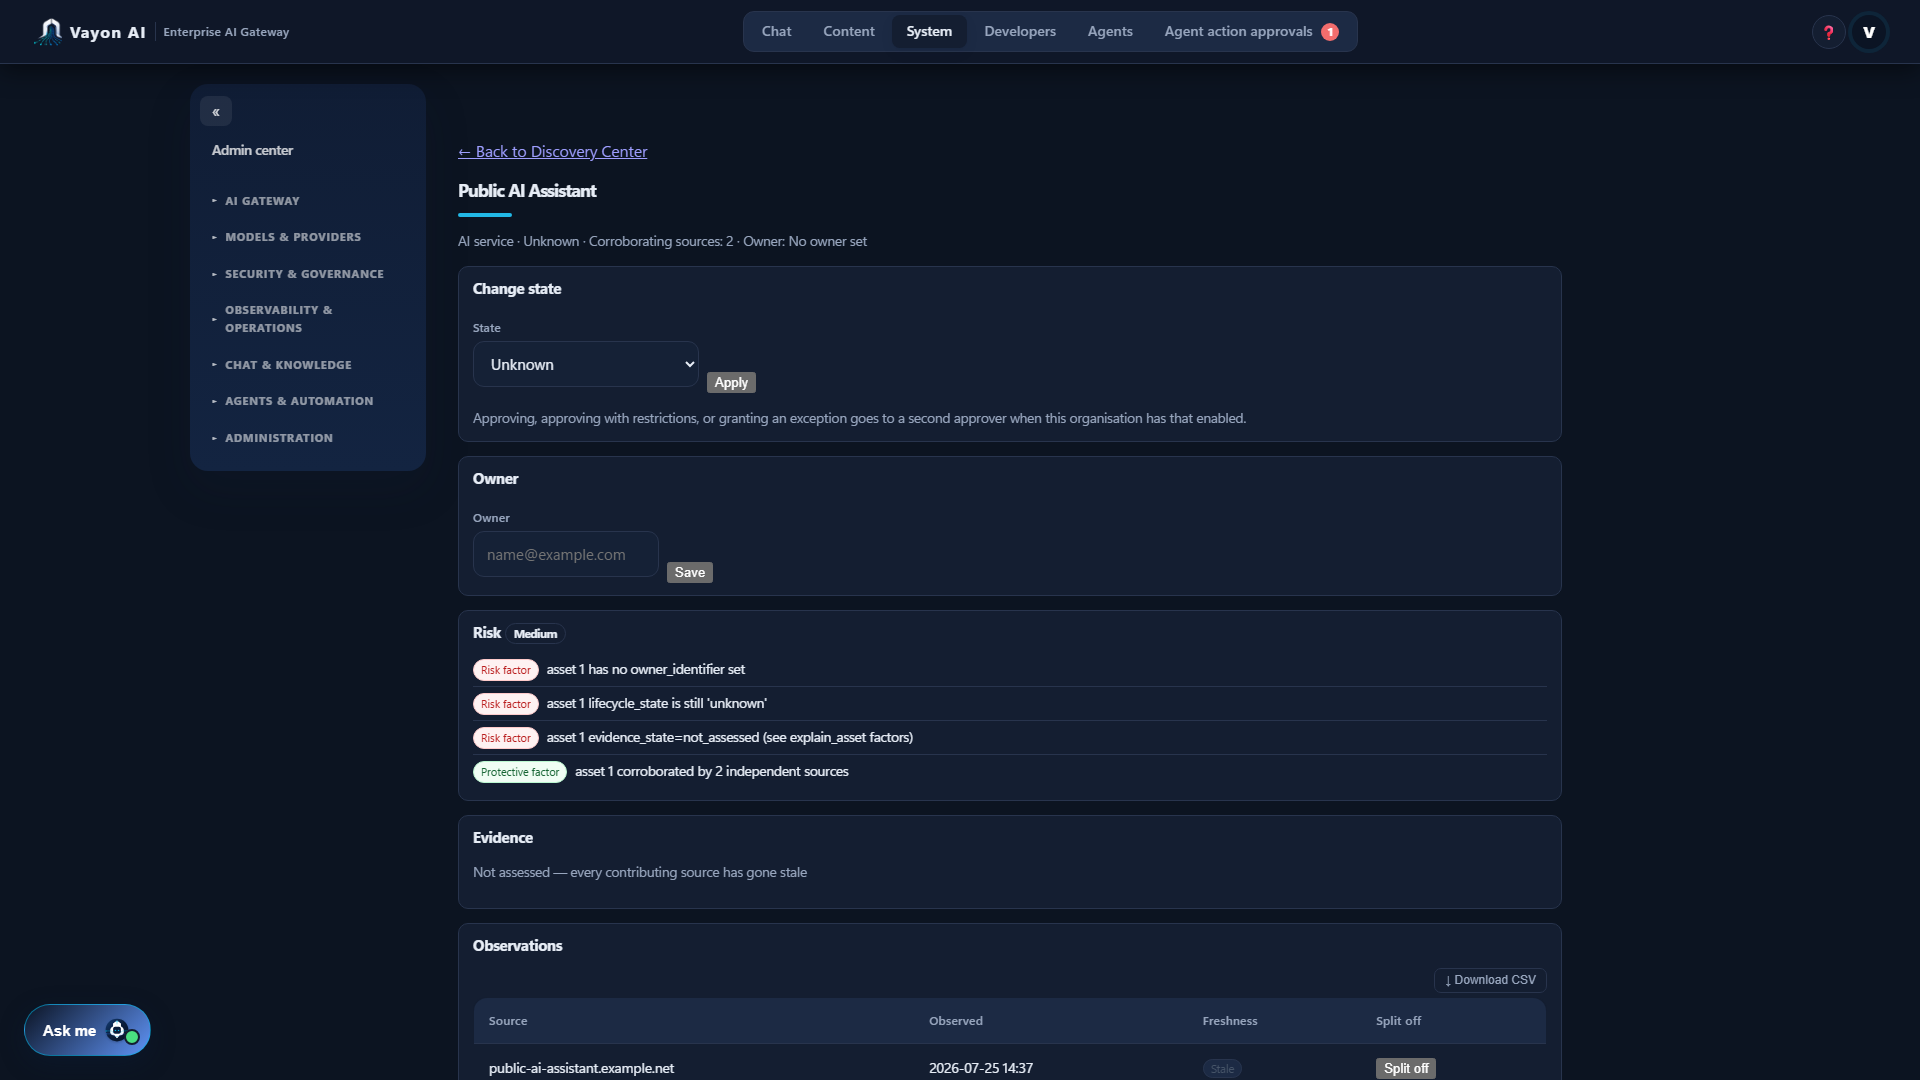
שירותים ופעילות שהתגלו מדורגים כך ששימוש רגיל ובסיכון נמוך מובחן מדפוסים רגישים, חריגים או רלוונטיים למדיניות — כך צוותי האבטחה יכולים להתמקד באירועים ובשימושים החשובים ביותר.
מנראות לגישה מבוקרת
נכס שהתגלה אינו הופך אוטומטית לנכס מאושר. לאחר בדיקה ואישור, ניתן להעביר את השימוש בו למשטחי הגישה המבוקרים ול-Gateway של Vayon AI, תחת אותו מודל של זהות, מדיניות וביקורת.
מראייה להבנה
הגילוי אומר לכם היכן נעשה שימוש ב-AI. מודיעין הפעילות עוזר להסביר למה הארגון משתמש בו — מחבר פעילות שנצפתה לשימושים עסקיים, ומראה היכן ההתנהגות שנצפתה שונה ממה שהוגדר.
שני ערוצים משלימים, תמונה אחת
כל האמור לעיל נבנה מטלמטריה שהמערכות הקיימות שלכם כבר מייצרות, ללא צורך בסוכן קצה של Vayon AI עבור נתיב זה. תוספי דפדפן מנוהלים מוסיפים את הערוץ השני: נתיב ממשל משלים בזמן אמת לשימוש ב-AI דרך הדפדפן ב-Chrome, Edge ו-Firefox, שמחיל החלטות Preflight ארגוניות לפני שתוכן נשלח ליעד AI נתמך. השניים עונים על חלקים שונים של אותה שאלה, ו-Vayon AI שומרת על מקור הראיה של כל אחד מהם בנפרד במקום לערבב ביניהם — מה מנוהל, מה רק נצפה, ומה עדיין דורש בדיקה. Vayon AI מגלה, מתאמת, משייכת כאשר הראיות מאפשרות ומדווחת; היא אינה firewall, CASB או secure web gateway, וחסימת רשת בפועל עשויה להישאר אצל נקודות האכיפה שכבר פועלות אצלכם.
גלו מה כבר רץ אצלכם
הגילוי קורא מהמערכות שכבר פועלות אצלכם. התמונה הראשונה בדרך כלל מפתיעה.